



Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion, российский разработчик решений для защиты информации от внутренних угроз, выпустил Zecurion DLP версии 8.0 с кардинально переработанным и улучшенным веб-интерфейсом, со встроенной системой поведенческого анализа (UBA) и поддержкой PostgreSQL.

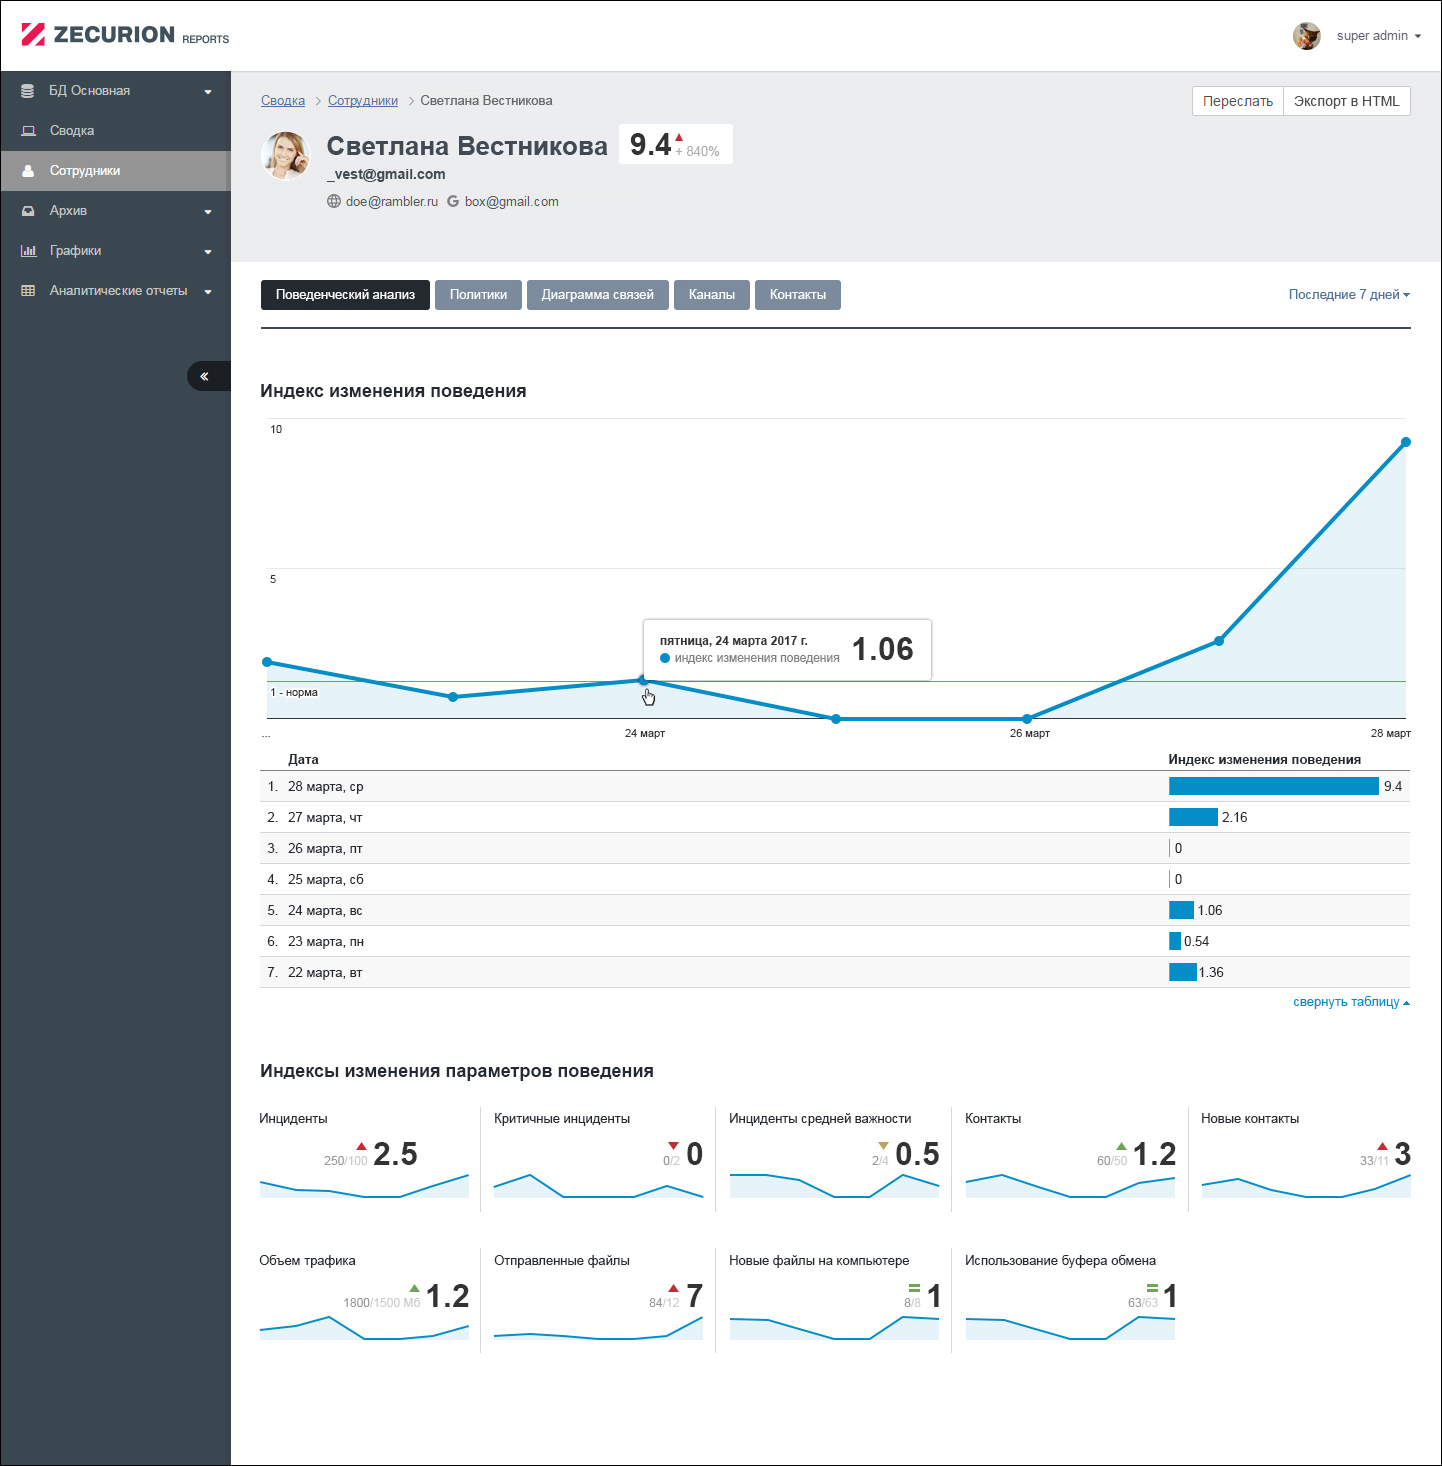
Одним из главных нововведений стало внедрение в Zecurion DLP 8.0 собственного модуля поведенческого анализа (UBA). Модуль с помощью специально разработанных алгоритмов анализирует действия сотрудников — изменения объёмов и характера использования различных каналов связи, инциденты, нарушения политик — и автоматически выявляет подозрительную активность пользователей.

Zecurion UBA помогает ещё эффективнее выявлять угрозы уже на ранних стадиях, например, когда инсайдеры только готовятся украсть информацию или сотрудник стал активно пересылать корпоративные данные за пределы сети.

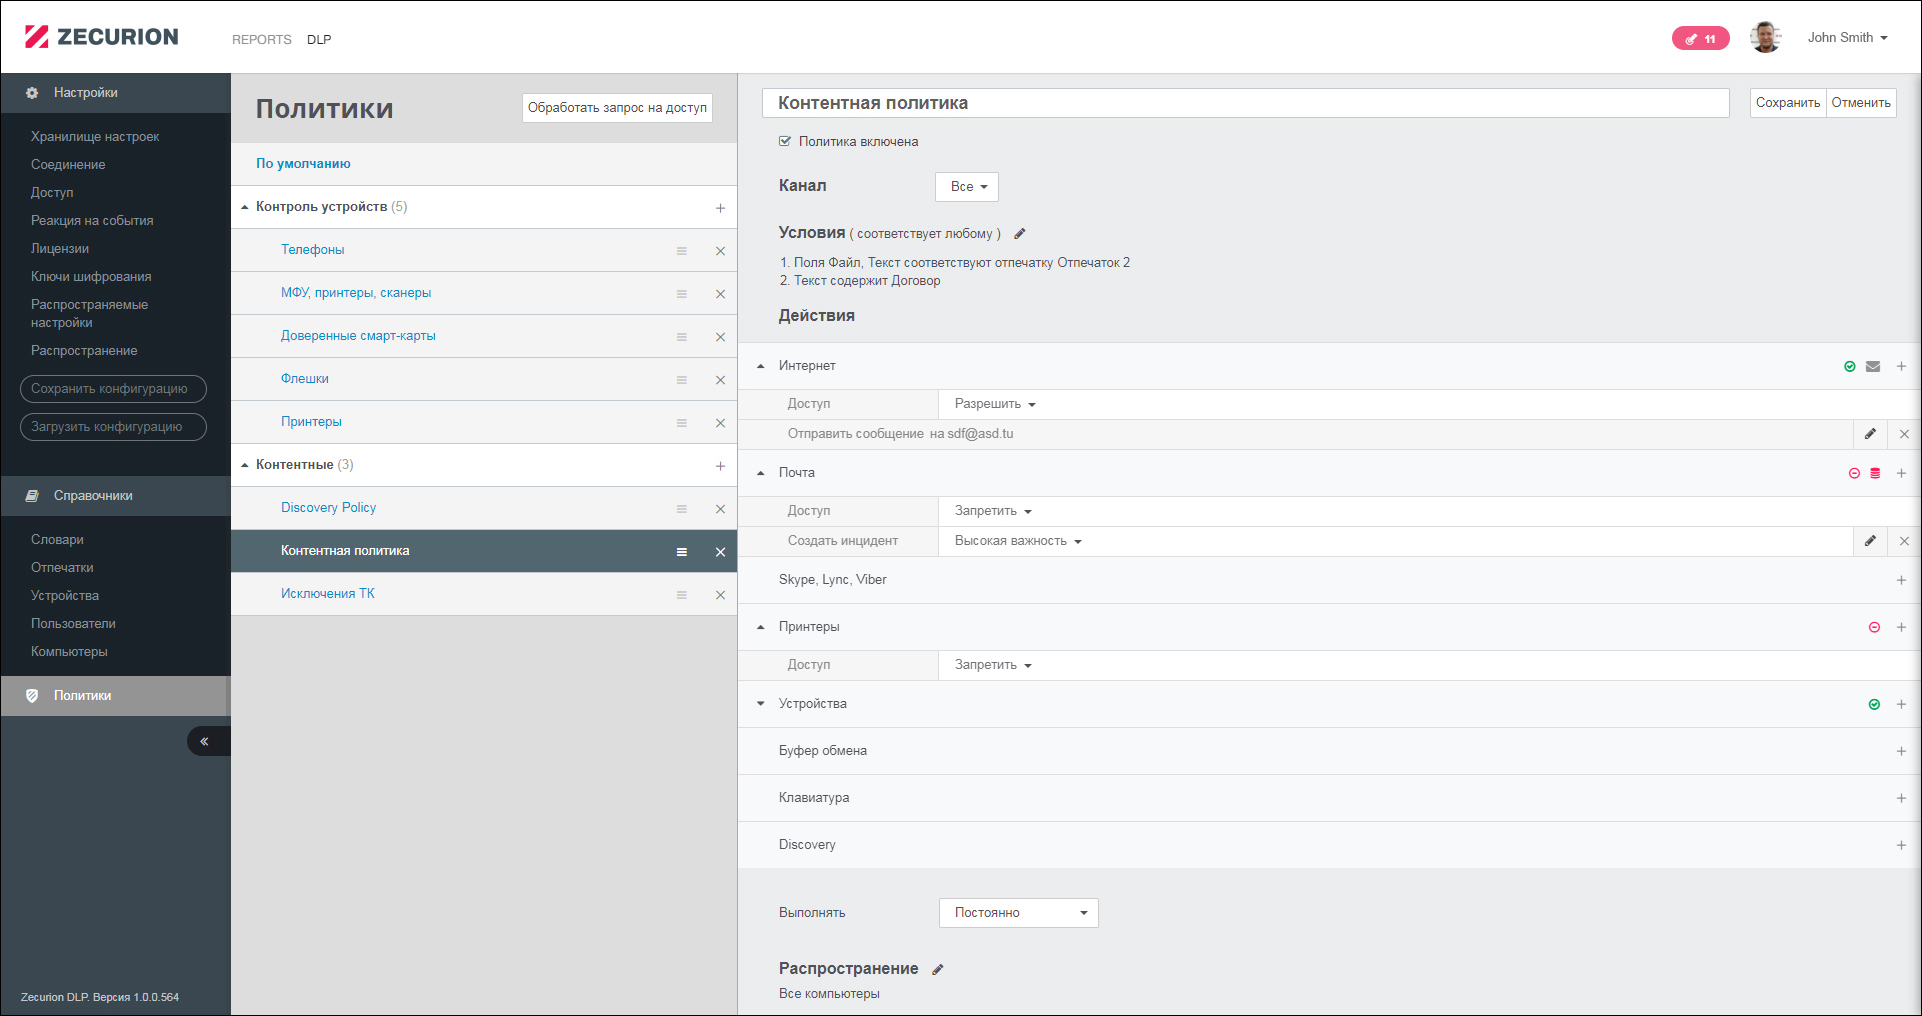
Другим важнейшим и кардинальным нововведением 8.0 стал обновлённый, переработанный веб-интерфейс для всех модулей Zecurion DLP. Переход в веб позволил повысить доступность и удобство использования консоли управления. Разделение на рабочие зоны управления и работы с архивом и отчётами (Zecurion Reports) позволило оптимизировать работу в интерфейсе. 

В обновлённой консоли были внесены существенные доработки в workflow — систему совместной работы офицеров безопасности с событиями. Инструмент будет наиболее актуален для крупных отделов ИБ, где регламентирован поэтапный процесс обработки инцидентов, в том числе сотрудниками нескольких подразделений.

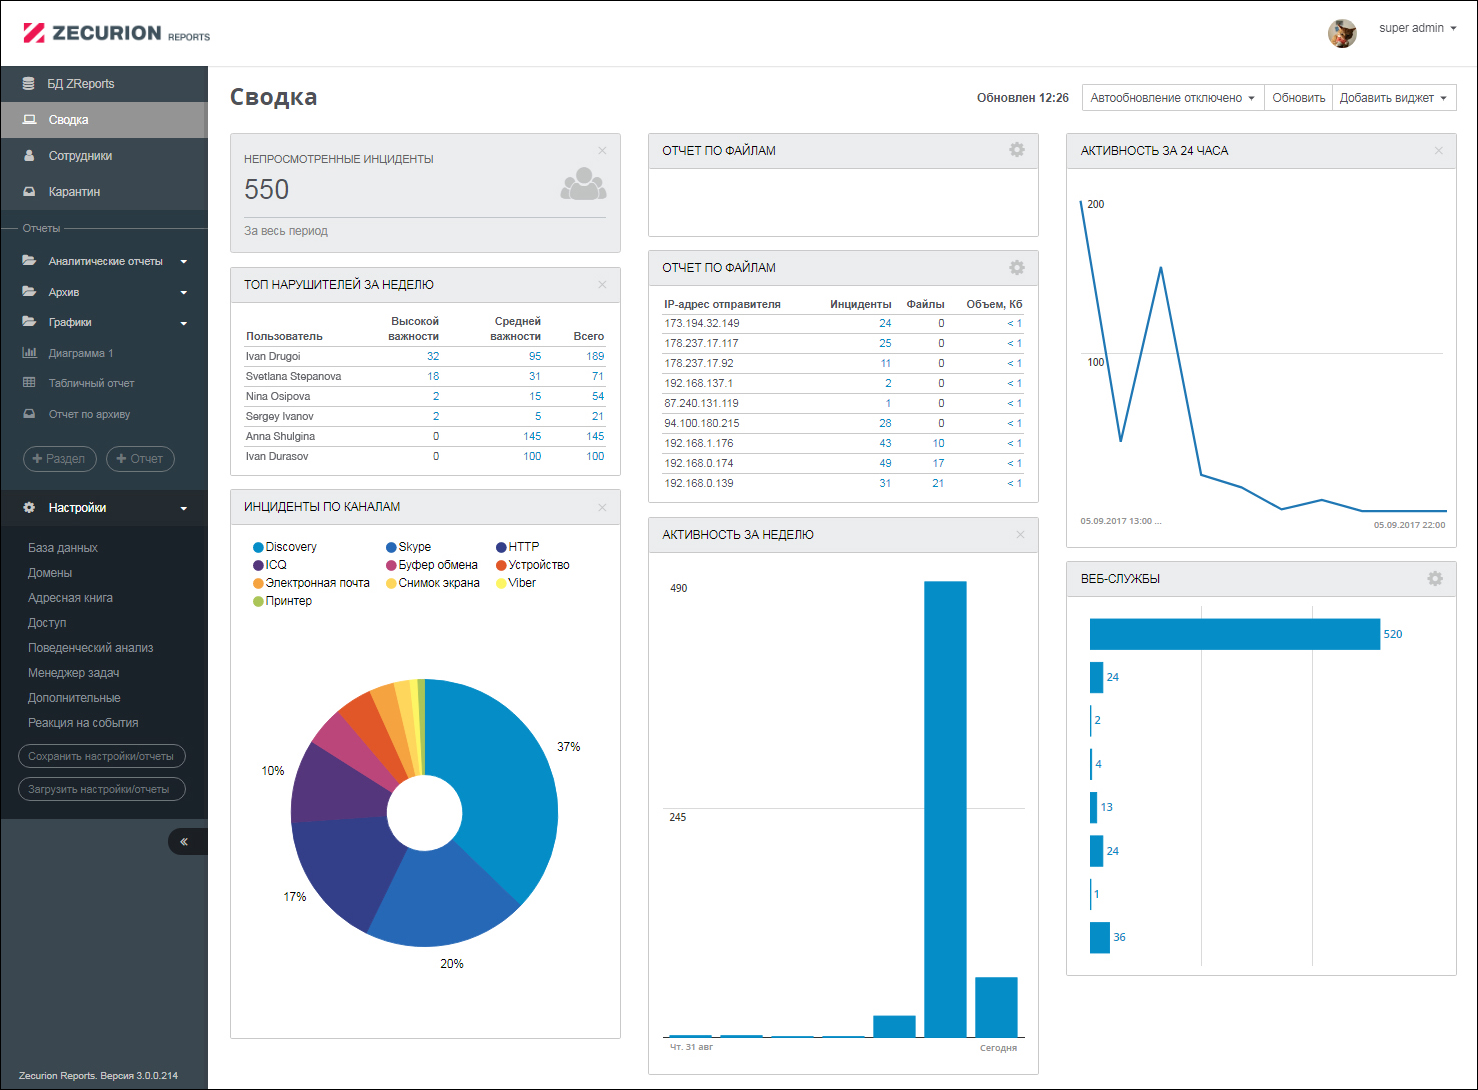
На главной странице Zecurion Reports добавлена возможность гибкой кастомизации виджетов и настройки их под любые задачи с использованием фильтров, ограничений по времени и всех нововведений версии 8.0. Также были добавлены новые форматы для экспорта — PDF, Excel, TSV. По результатам опытного внедрения Zecurion DLP 8.0, офицеры безопасности экономят на обработке инцидентов в среднем 20—35% меньше времени по сравнению с версиями 6.0 и 7.0.

Большое внимание разработчики Zecurion DLP 8.0 уделили повышению быстродействия системы при работе с большим количеством инцидентов. Загрузка в консоль даже нескольких десятков тысяч событий происходит с минимальными задержками. Высокое быстродействие обеспечивается архитектурными особенностями Zecurion DLP.

Также в дополнение к Microsoft SQL Server была добавлена поддержка СУБД PostgreSQL из реестра российского программного обеспечения. Система Zecurion DLP и все модули также входят в реестр (https://reestr.minsvyaz.ru/reestr/97069/) отечественного ПО.

«Сбор большого количества информации о пользователях, собранной всеми модулями Zecurion DLP, анализ действий сотрудников и предоставление специалистам службы ИБ максимального количества инструментов — один из основных векторов развития наших продуктов на ближайшие несколько лет, — говорит Роман Васильев, технический директор Zecurion. — В версию 8.0 также добавили долгожданные возможности использовать на агентах кейлогер и производить запись с микрофона, а всего в новой версии мы реализовали порядка 100 различных интерфейсных изменений, и планируем в дальнейшем развивать интерфейс и повышать удобство работы с ним!».

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru