



Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Исследователь в области безопасности Скотт Хельм за последние сутки обнаружил, что сторонний WordPress-плагин Browsealoud является причиной компрометации серверов. В итоге более 4 000 сайтов были заражены добывающим криптовалюту Monero майнером.

Самое интересное, что в числе скомпрометированных сайтов, использующих этот плагин, есть такие серьезные, как, например, офис британского комиссара, сайты Национальной службы здравоохранения Великобритании, сайт правительства Австралии и другие.

Компания Texthelp, разработчик плагина Browsealoud, сообщила о том, что вредоносная копия их продукта распространялась в течение четырех часов, чего оказалось достаточно для заражения сайтов, использующих Browsealoud. На данный момент разработчики перевели его в автономный режим до выяснения причины и устранения проблемы.

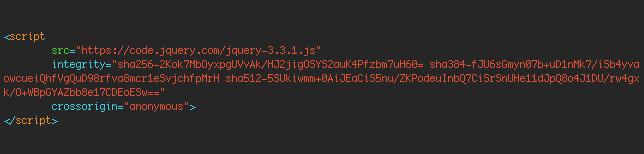
Эксперты говорят, что от подобных инцидентов можно защититься при помощи функцию безопасности Javascript под названием Subresource Integrity (SRI). При ее активировании браузеры не будут загружать Javascript-код в том случае, если он будет отличаться от исходной версии.

Для этого надо просто добавить атрибут integrity к тегу <SCRIPT>. Пример:

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru