


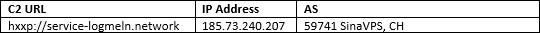

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Исследователи Forcepoint наткнулись на новый образец вредоноса, атакующего POS-терминалы. Отличительной особенностью этого зловреда является попытка замаскироваться под пакет обновлений программ, разрабатываемых компанией LogMeIn.

Эксперты назвали новый образец «UDPoS» из-за его интенсивного использования протокола UDP. На данный момент непонятно, используется ли вредоносная программа в реальных атаках, однако наличие маскировки под файлы программ LogMeIn, а также URL-адресов командного C2-сервера, наталкивает специалистов на мысль, что злоумышленники все же заражают пользователей этой программой. Кроме того, исследователями были отмечены доказательства того, что раньше этот зловред маскировался под программное обеспечение от Intel.

Команда Forcepoint связалась с LogMeIn с целью уточнить, не получили ли злоумышленники доступ к каким-либо сервисам или доменам компании. Выяснилось, что ничего из вышеперечисленного не произошло, злоумышленники просто таким образом маскируют свою программу.

Несмотря на это, LogMeIn опубликовала соответствующее сообщение, уведомляющее клиентов о наличии такого образца вредоносной программы.

Forcepoint провела анализ исходного образца — файла с именем logmeinumon.exe, который показал, что вредонос обращается к серверу C2, размещенному на площадке швейцарского VPS-провайдера, этот сервер также пытается походить на сервер LogMeIn.

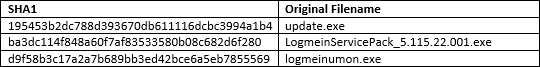
Далее эксперты обнаружили, что на C2 размещается другой исполняемый файл — update.exe, представляющий собой самораспаковывающийся архив 7-Zip, содержащий LogmeinServicePack_5.115.22.001.exe и logmeinumon.exe.

Исследователи отмечают, что сам код вредоноса, учитывая реализованные методы, сложно назвать выдающимся. Специалисты отметили наличие ошибок в коде, например, что касается реализованных техник антидетектирования. 

С другой стороны, авторы UDPoS используют оригинальный метод передачи данных на основе DNS.

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru