



Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Исследователь безопасности нашел способ обойти функцию Controlled Folder Access («контролируемый доступ к директориям», CFA), реализованную в октябре прошлого года в Windows 10 Fall Creators Update. Эксперт из Испании обнаружил, что Microsoft автоматически позволила всем приложениям Office изменять файлы, расположенные в защищаемых Controlled Folder Access директориях.

Специалист полагает, что автор программы-вымогателя может легко обойти функцию защиты папок, добавив простые сценарии, которые будут взаимодействовать с OLE-объектами внутри файлов Office. В исследовании, опубликованном в минувшие выходные, эксперт приводит три примера, в которых используются вредоносные документы Office (полученные, например, через спам) для перезаписывания содержимого других документов Office, расположенных в папках под защитой CFA.

Таким образом, как сообщает исследователь, злоумышленник сможет зашифровать документы и потребовать у пользователя выкуп.

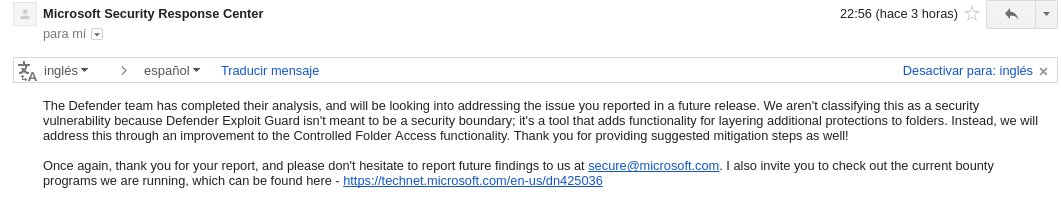
Эксперт уведомил Microsoft об обнаруженной проблеме. Также специалист приводит скриншот электронного письма, полученного в ответ от компании, где сказано, что Microsoft не классифицирует данную проблему как уязвимость в реализации функции Controlled Folder Access. Однако корпорация пообещала все равно исправить этот метод обхода.

Ранее мы писали, что Microsoft внедрила в Windows 10 Fall Creators защиту от шифровальщиков.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru