



Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Исследователь безопасности нашел способ обойти функцию Controlled Folder Access («контролируемый доступ к директориям», CFA), реализованную в октябре прошлого года в Windows 10 Fall Creators Update. Эксперт из Испании обнаружил, что Microsoft автоматически позволила всем приложениям Office изменять файлы, расположенные в защищаемых Controlled Folder Access директориях.

Специалист полагает, что автор программы-вымогателя может легко обойти функцию защиты папок, добавив простые сценарии, которые будут взаимодействовать с OLE-объектами внутри файлов Office. В исследовании, опубликованном в минувшие выходные, эксперт приводит три примера, в которых используются вредоносные документы Office (полученные, например, через спам) для перезаписывания содержимого других документов Office, расположенных в папках под защитой CFA.

Таким образом, как сообщает исследователь, злоумышленник сможет зашифровать документы и потребовать у пользователя выкуп.

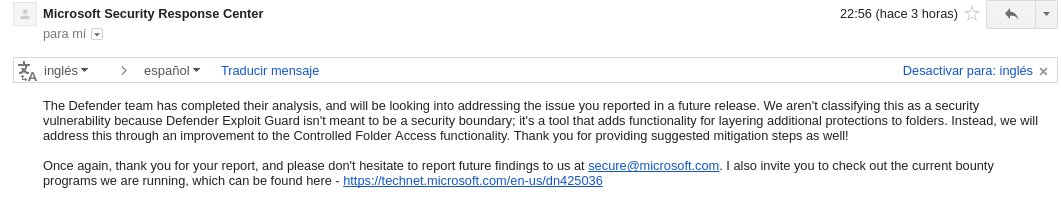
Эксперт уведомил Microsoft об обнаруженной проблеме. Также специалист приводит скриншот электронного письма, полученного в ответ от компании, где сказано, что Microsoft не классифицирует данную проблему как уязвимость в реализации функции Controlled Folder Access. Однако корпорация пообещала все равно исправить этот метод обхода.

Ранее мы писали, что Microsoft внедрила в Windows 10 Fall Creators защиту от шифровальщиков.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru