



Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Исследователь безопасности нашел способ обойти функцию Controlled Folder Access («контролируемый доступ к директориям», CFA), реализованную в октябре прошлого года в Windows 10 Fall Creators Update. Эксперт из Испании обнаружил, что Microsoft автоматически позволила всем приложениям Office изменять файлы, расположенные в защищаемых Controlled Folder Access директориях.

Специалист полагает, что автор программы-вымогателя может легко обойти функцию защиты папок, добавив простые сценарии, которые будут взаимодействовать с OLE-объектами внутри файлов Office. В исследовании, опубликованном в минувшие выходные, эксперт приводит три примера, в которых используются вредоносные документы Office (полученные, например, через спам) для перезаписывания содержимого других документов Office, расположенных в папках под защитой CFA.

Таким образом, как сообщает исследователь, злоумышленник сможет зашифровать документы и потребовать у пользователя выкуп.

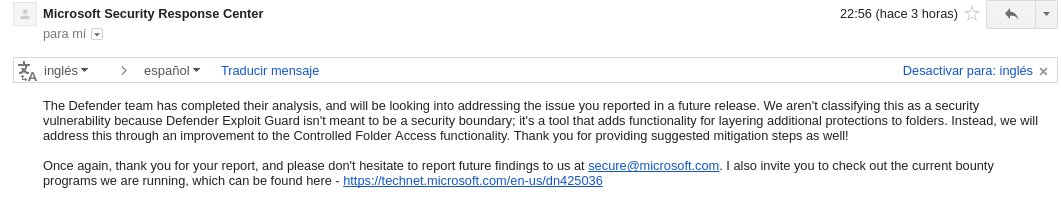
Эксперт уведомил Microsoft об обнаруженной проблеме. Также специалист приводит скриншот электронного письма, полученного в ответ от компании, где сказано, что Microsoft не классифицирует данную проблему как уязвимость в реализации функции Controlled Folder Access. Однако корпорация пообещала все равно исправить этот метод обхода.

Ранее мы писали, что Microsoft внедрила в Windows 10 Fall Creators защиту от шифровальщиков.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru