



Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Исследователь Кирк МакЭлхерн (Kirk McElhearn), пользующийся услугами хостинга NameCheap, обнаружил в сервисе уязвимость, позволяющую неавторизованным пользователям создавать поддомены.

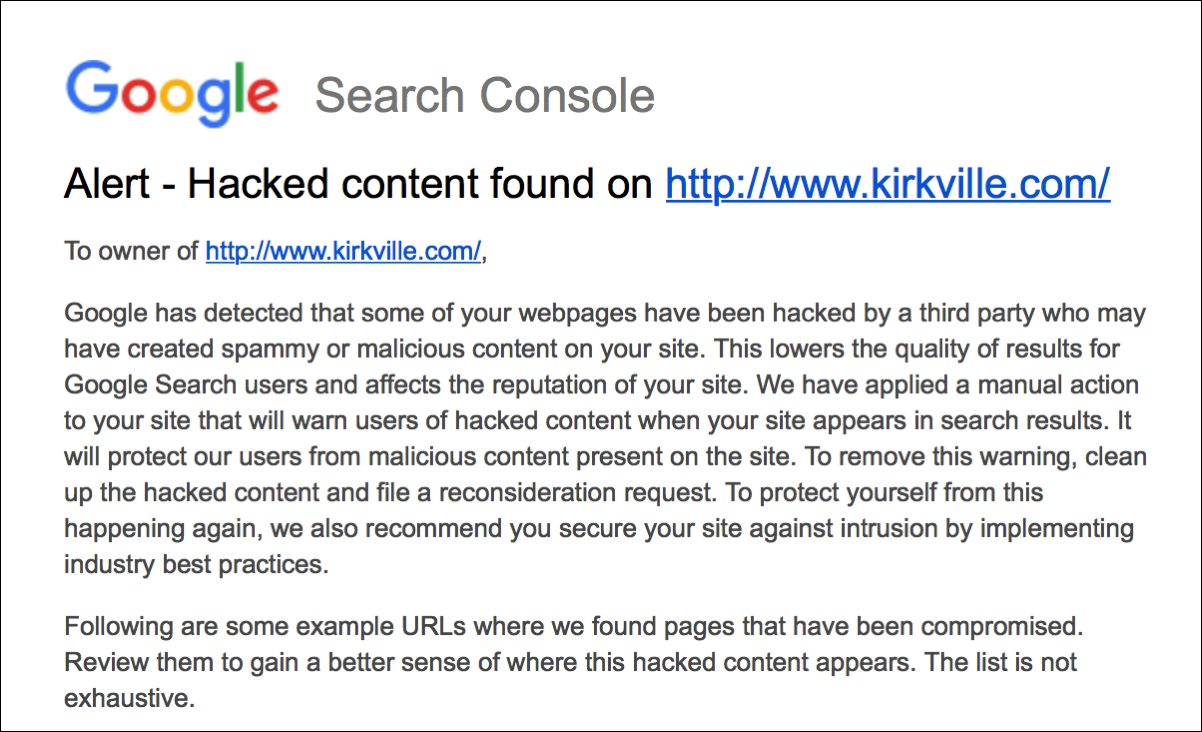
«Используя Google Analytics для отслеживания трафика, я обнаружил в своей почте письмо, предупреждающее о потенциально вредоносном контенте, обнаруженном на моих сайтах. В электронном письме было три примера таких страниц, каждый такой URL заканчивался моим доменным именем, kirkville.com, но начинался с поддомена», — пишет эксперт.

Первым делом МакЭлхерн вошел в Cpanel, чтобы проверить наличие странных поддоменов. В панели исследователь не обнаружил никаких «левых» поддоменов, также там не было поддоменов, о которых предупреждал Google.

«Затем я связался с поддержкой NameCheap, мне объяснили, что проблема была вызвана неправильной конфигурацией name-сервер. Также сказали, что учетная запись, судя по всему, не скомпрометирована», — продолжает МакЭлхерн.

Согласно эксперту, благодаря этой неправильной конфигурации NameCheap пользователи могли создавать поддомены в любой учетной записи, которая также размещалась в NameCheap. Исследователь считает это серьезным нарушением безопасности, утверждая, что с помощью этого бага можно осуществить различные вредоносные действия.

Например, скопировав дизайн оригинального сайта, можно сделать хорошую фишинговую копию и обманывать пользователей.

Результатом общения с поддержкой NameCheap стало выпущенное разработчиками исправление. Также они отметили, что баг повлиял на «небольшую группу лиц», а учетные записи находятся в полной безопасности.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru