



Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Исследователь Кирк МакЭлхерн (Kirk McElhearn), пользующийся услугами хостинга NameCheap, обнаружил в сервисе уязвимость, позволяющую неавторизованным пользователям создавать поддомены.

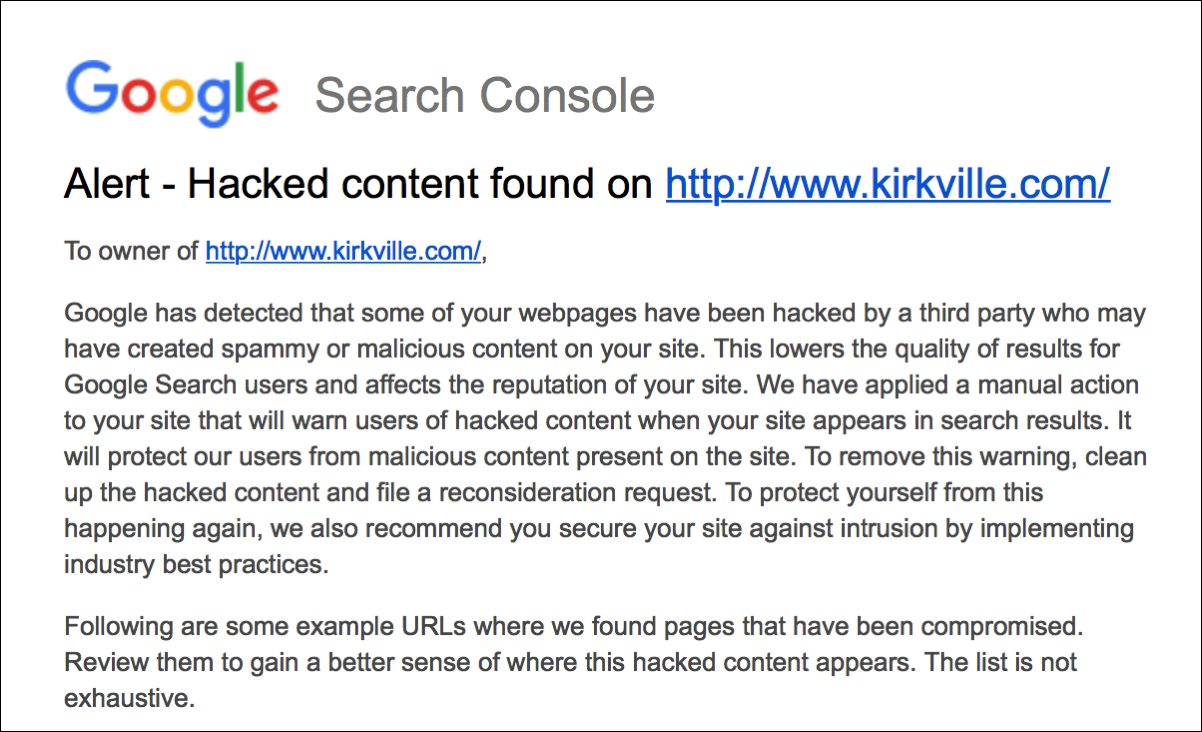
«Используя Google Analytics для отслеживания трафика, я обнаружил в своей почте письмо, предупреждающее о потенциально вредоносном контенте, обнаруженном на моих сайтах. В электронном письме было три примера таких страниц, каждый такой URL заканчивался моим доменным именем, kirkville.com, но начинался с поддомена», — пишет эксперт.

Первым делом МакЭлхерн вошел в Cpanel, чтобы проверить наличие странных поддоменов. В панели исследователь не обнаружил никаких «левых» поддоменов, также там не было поддоменов, о которых предупреждал Google.

«Затем я связался с поддержкой NameCheap, мне объяснили, что проблема была вызвана неправильной конфигурацией name-сервер. Также сказали, что учетная запись, судя по всему, не скомпрометирована», — продолжает МакЭлхерн.

Согласно эксперту, благодаря этой неправильной конфигурации NameCheap пользователи могли создавать поддомены в любой учетной записи, которая также размещалась в NameCheap. Исследователь считает это серьезным нарушением безопасности, утверждая, что с помощью этого бага можно осуществить различные вредоносные действия.

Например, скопировав дизайн оригинального сайта, можно сделать хорошую фишинговую копию и обманывать пользователей.

Результатом общения с поддержкой NameCheap стало выпущенное разработчиками исправление. Также они отметили, что баг повлиял на «небольшую группу лиц», а учетные записи находятся в полной безопасности.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru