



Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

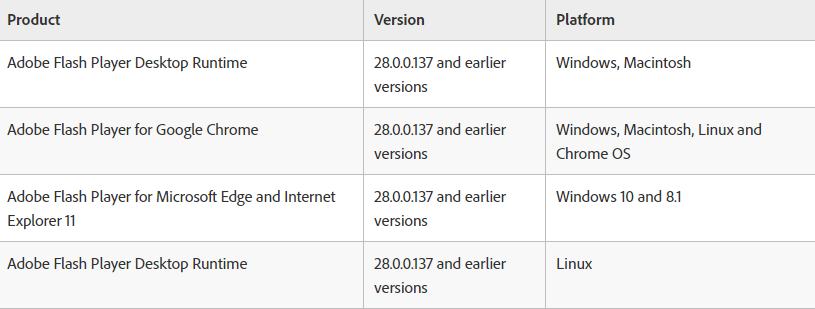
Киберпреступники активно эксплуатируют 0-day уязвимость в Adobe Flash, об этом сообщают исследователи компании KR-CERT, специализирующийся на кибербезопасности. По словам экспертов, воздействию бреши подвержены все версии Flash Player.

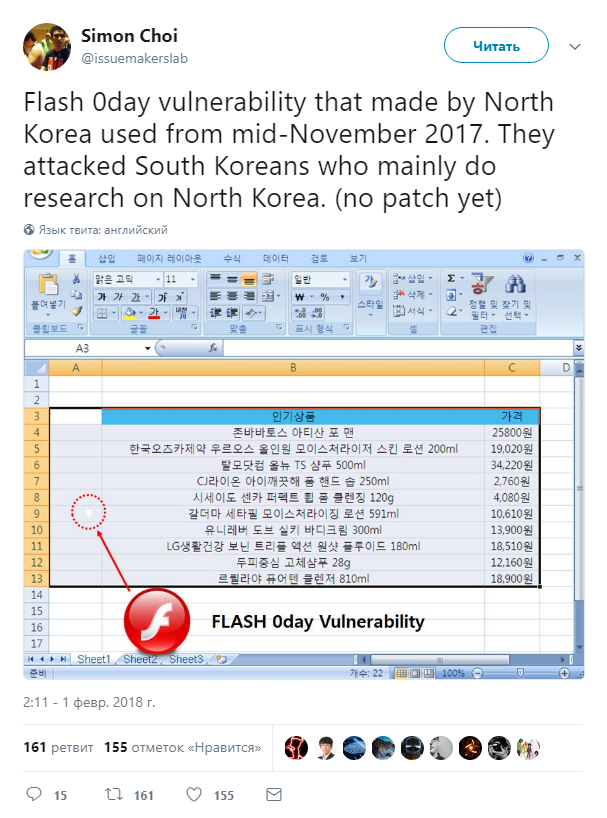
Как пишут исследователи, киберпреступники из КНДР эксплуатируют эту уязвимость в реальных атаках на южнокорейских пользователей. Причем, как утверждает директор южнокорейской infosec-компании Симон Чой, о существовании этой бреши злоумышленникам известно с ноября прошлого года.

Об этом господин Чой сообщает в Twitter:

В свою очередь, Adobe опубликовала описание этой проблемы, получившей идентификатор CVE-2018-4878. Компания сообщает, что благодаря этой дыре в безопасности злоумышленник может удалено выполнить код. Эта проблема затрагивает как Windows, так и macOS и Linux.

Эксперты уточняют, то заражение пользователей с помощью этой уязвимости происходит через вредоносные документы Office, которые отправляются пользователям по электронной почте. Кроме того, заразиться также можно на вредоносном сайте.

Adobe пообещала устранить эту уязвимость 5 февраля, когда выйдет очередной набор патчей.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru