



На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

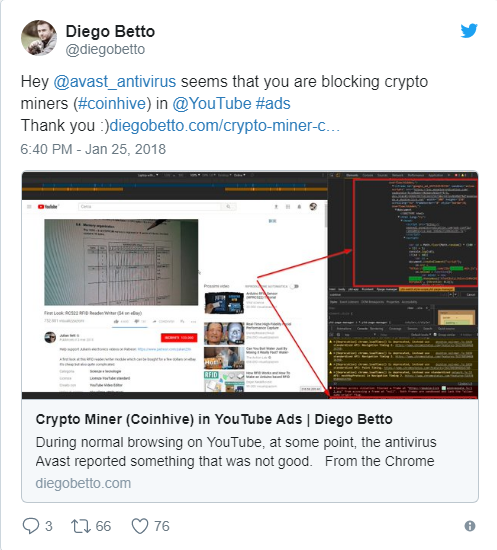
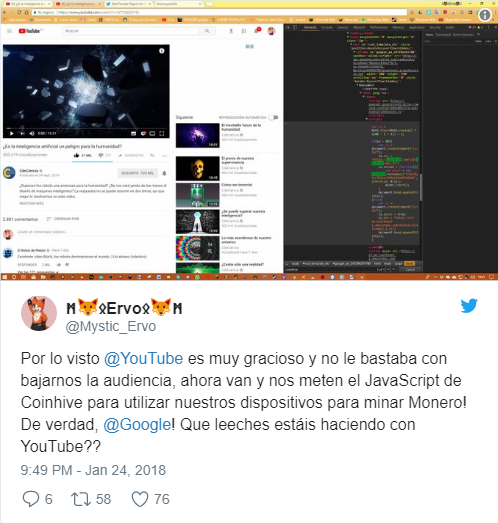
На самом популярном видеохостинге YouTube была обнаружена реклама, скрытно майнящая криптовалюту за счет процессоров посетителей сайта. Началось все с того, что пользователи начали активно жаловаться в соцсетях на то, что их антивирусы детектируют код для майнинга при посещении YouTube.

После много численных жалоб исследователи из Trend Micro подтвердили присутствие скрипта для добычи криптовалюты, отметив, что благодаря этой ситуации процент детекта майнеров вырос в три раза. Также специалисты уточнили, что злоумышленники использовали рекламную платформу Google DoubleClick для майнинга, отображая рекламу пользователям Японии, Франции, Тайваня, Италии и Испании.

Рекламные элементы, используемые в этой кампании, содержат JavaScript, добывающий Monero. В девяти из десяти случаев использовался общедоступный скрипт для майнинга Coinhive, в остальном злоумышленники использовали закрытый JavaScript-код.

Оба этих скрипта настроены таким образом, чтобы использовать процессор пользователя на 80 %, следовательно, у него остается достаточно ресурсов для работы.

«Вероятно, YouTube был выбран благодаря тому, что пользователи проводят на видеохостинге достаточно длительный период времени. Это основная задача криптомайнеров, так как чем дольше пользователь взаимодействует со скриптом для майнинга, тем больше денег добудут злоумышленники», — отмечает независимый исследователь по безопасности Трой Мурш.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru