



На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

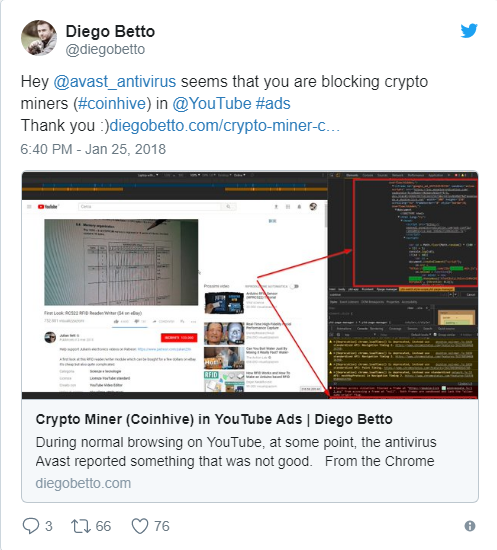
На самом популярном видеохостинге YouTube была обнаружена реклама, скрытно майнящая криптовалюту за счет процессоров посетителей сайта. Началось все с того, что пользователи начали активно жаловаться в соцсетях на то, что их антивирусы детектируют код для майнинга при посещении YouTube.

После много численных жалоб исследователи из Trend Micro подтвердили присутствие скрипта для добычи криптовалюты, отметив, что благодаря этой ситуации процент детекта майнеров вырос в три раза. Также специалисты уточнили, что злоумышленники использовали рекламную платформу Google DoubleClick для майнинга, отображая рекламу пользователям Японии, Франции, Тайваня, Италии и Испании.

Рекламные элементы, используемые в этой кампании, содержат JavaScript, добывающий Monero. В девяти из десяти случаев использовался общедоступный скрипт для майнинга Coinhive, в остальном злоумышленники использовали закрытый JavaScript-код.

Оба этих скрипта настроены таким образом, чтобы использовать процессор пользователя на 80 %, следовательно, у него остается достаточно ресурсов для работы.

«Вероятно, YouTube был выбран благодаря тому, что пользователи проводят на видеохостинге достаточно длительный период времени. Это основная задача криптомайнеров, так как чем дольше пользователь взаимодействует со скриптом для майнинга, тем больше денег добудут злоумышленники», — отмечает независимый исследователь по безопасности Трой Мурш.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru