



На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

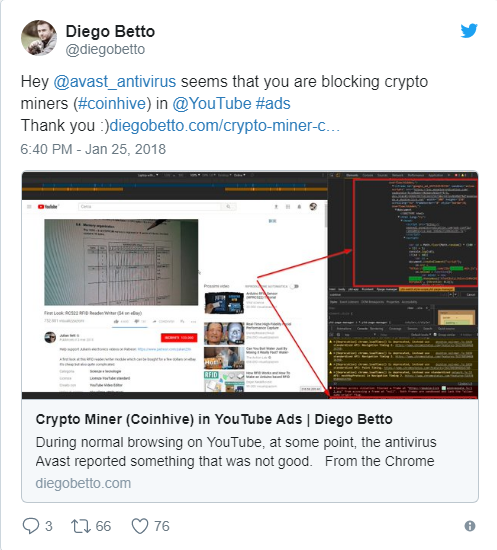
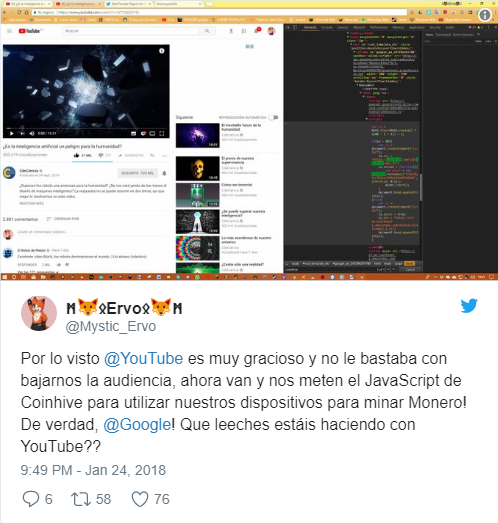
На самом популярном видеохостинге YouTube была обнаружена реклама, скрытно майнящая криптовалюту за счет процессоров посетителей сайта. Началось все с того, что пользователи начали активно жаловаться в соцсетях на то, что их антивирусы детектируют код для майнинга при посещении YouTube.

После много численных жалоб исследователи из Trend Micro подтвердили присутствие скрипта для добычи криптовалюты, отметив, что благодаря этой ситуации процент детекта майнеров вырос в три раза. Также специалисты уточнили, что злоумышленники использовали рекламную платформу Google DoubleClick для майнинга, отображая рекламу пользователям Японии, Франции, Тайваня, Италии и Испании.

Рекламные элементы, используемые в этой кампании, содержат JavaScript, добывающий Monero. В девяти из десяти случаев использовался общедоступный скрипт для майнинга Coinhive, в остальном злоумышленники использовали закрытый JavaScript-код.

Оба этих скрипта настроены таким образом, чтобы использовать процессор пользователя на 80 %, следовательно, у него остается достаточно ресурсов для работы.

«Вероятно, YouTube был выбран благодаря тому, что пользователи проводят на видеохостинге достаточно длительный период времени. Это основная задача криптомайнеров, так как чем дольше пользователь взаимодействует со скриптом для майнинга, тем больше денег добудут злоумышленники», — отмечает независимый исследователь по безопасности Трой Мурш.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru