



Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

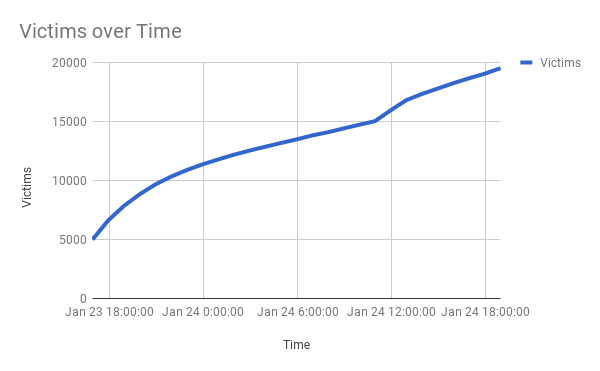
Исследователи Bitdefender предупреждают о появлении нового p2p-ботнета, поражающего в основном IP-камеры. Эксперты отмечают, что за две недели бот-сеть, получившая имя Hide ‘N Seek (HNS), выросла с 12 зараженных устройств до более 24 тысяч.

Bitdefender впервые заметил появление новой угрозы 10 января, после чего ботнет оставался какое-то время неактивным, чтобы возобновить свою деятельность 20 января, причем в новой волне эксперты уже отметили новые возможности вредоноса.

Как сообщают специалисты Bitdefender, HNS эксплуатирует уязвимость CVE-2016-10401, атакуя с ее помощью сетевые устройства. Также зловред отметился возможностью атак брутфорс — он отыскивает потенциальные мишени с открытыми Telnet-портами и пытается авторизоваться с помощью заданных данных, если они не подходят, HNS начинает перебор по словарю.

Если контакт с целевым устройством удается установить, вредонос будет искать наиболее подходящий способ заражения.

Некоторые отличительные возможности HNS (например, самораспространение и p2p-архитектура) заставляют экспертов сравнивать новую угрозу с Hajime, о котором мы писали в октябре 2016 года.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru