



Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Продающийся на форумах хакерской тематики троян Evrial активно используется злоумышленниками в реальных атаках. Evrial крадет файлы cookies и сохраненные учетные данные, однако у него есть очень примечательная функция — вредонос может контролировать буфер обмена Windows и подменять некоторую обнаруженную в нем информацию.

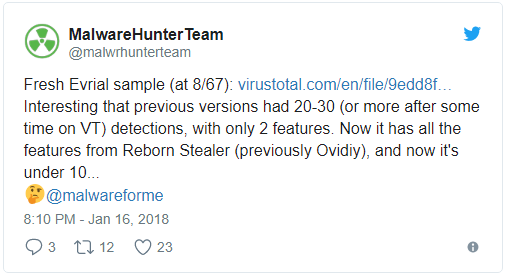
Первыми вредоносную программу обнаружили исследователи MalwareHunterTeam и Guido Not CISSP. Evrial мониторит содержимое буфера обмена, ища определенные строки. При обнаружении платежных URL-адресов вредонос подменяет их адресами, находящимися под контролем злоумышленника.

Согласно команде MalwareHunterTeam, Evrial в настоящее время продается на российских хакерских форумах за 1 500 рублей или около 27 долларов США. Продавец вредоносной программы утверждает, что купивший ее злоумышленник получается доступ к веб-панели, которая позволяет создавать исполняемый файл.

Эта веб-панель также отслеживает, какие изменения произошли в буфере обмена, и позволяет злоумышленнику настроить, какие замены следует использовать. Интересно, что Evrial обнаруживает биткойн-адрес в буфере обмена, подменяя его на контролируемый злоумышленником адрес, таким образом, киберпреступники похищают денежные средства пользователей.

Evrial сконфигурирован так, что он детектирует строки, соответствующие адресам Bitcoin, Litecoin, Monero, WebMoney, Qiwi и Steam. На данный момент доподлинно неизвестно, как именно распространяется Evrial, поэтому лучшей защитой от него будет соблюдение всех стандартных поведенческих привычек, позволяющих избежать множество вредоносных программ.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru