



Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

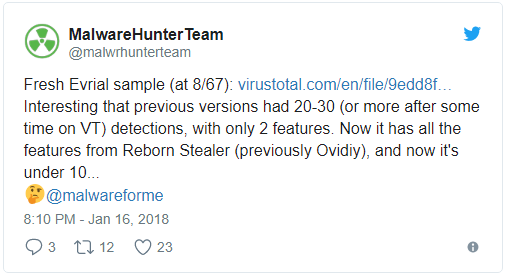
Продающийся на форумах хакерской тематики троян Evrial активно используется злоумышленниками в реальных атаках. Evrial крадет файлы cookies и сохраненные учетные данные, однако у него есть очень примечательная функция — вредонос может контролировать буфер обмена Windows и подменять некоторую обнаруженную в нем информацию.

Первыми вредоносную программу обнаружили исследователи MalwareHunterTeam и Guido Not CISSP. Evrial мониторит содержимое буфера обмена, ища определенные строки. При обнаружении платежных URL-адресов вредонос подменяет их адресами, находящимися под контролем злоумышленника.

Согласно команде MalwareHunterTeam, Evrial в настоящее время продается на российских хакерских форумах за 1 500 рублей или около 27 долларов США. Продавец вредоносной программы утверждает, что купивший ее злоумышленник получается доступ к веб-панели, которая позволяет создавать исполняемый файл.

Эта веб-панель также отслеживает, какие изменения произошли в буфере обмена, и позволяет злоумышленнику настроить, какие замены следует использовать. Интересно, что Evrial обнаруживает биткойн-адрес в буфере обмена, подменяя его на контролируемый злоумышленником адрес, таким образом, киберпреступники похищают денежные средства пользователей.

Evrial сконфигурирован так, что он детектирует строки, соответствующие адресам Bitcoin, Litecoin, Monero, WebMoney, Qiwi и Steam. На данный момент доподлинно неизвестно, как именно распространяется Evrial, поэтому лучшей защитой от него будет соблюдение всех стандартных поведенческих привычек, позволяющих избежать множество вредоносных программ.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru