



Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Продающийся на форумах хакерской тематики троян Evrial активно используется злоумышленниками в реальных атаках. Evrial крадет файлы cookies и сохраненные учетные данные, однако у него есть очень примечательная функция — вредонос может контролировать буфер обмена Windows и подменять некоторую обнаруженную в нем информацию.

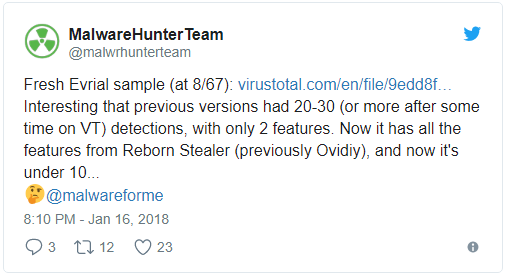
Первыми вредоносную программу обнаружили исследователи MalwareHunterTeam и Guido Not CISSP. Evrial мониторит содержимое буфера обмена, ища определенные строки. При обнаружении платежных URL-адресов вредонос подменяет их адресами, находящимися под контролем злоумышленника.

Согласно команде MalwareHunterTeam, Evrial в настоящее время продается на российских хакерских форумах за 1 500 рублей или около 27 долларов США. Продавец вредоносной программы утверждает, что купивший ее злоумышленник получается доступ к веб-панели, которая позволяет создавать исполняемый файл.

Эта веб-панель также отслеживает, какие изменения произошли в буфере обмена, и позволяет злоумышленнику настроить, какие замены следует использовать. Интересно, что Evrial обнаруживает биткойн-адрес в буфере обмена, подменяя его на контролируемый злоумышленником адрес, таким образом, киберпреступники похищают денежные средства пользователей.

Evrial сконфигурирован так, что он детектирует строки, соответствующие адресам Bitcoin, Litecoin, Monero, WebMoney, Qiwi и Steam. На данный момент доподлинно неизвестно, как именно распространяется Evrial, поэтому лучшей защитой от него будет соблюдение всех стандартных поведенческих привычек, позволяющих избежать множество вредоносных программ.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru