



Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB, международная компания, специализирующаяся на предотвращении кибератак, совместно с AMT-ГРУП, системным интегратором и разработчиком, объявляют о выводе на рынок решения для обеспечения информационной безопасности и защиты от киберугроз внутри изолированных сегментов сетей крупных корпораций, промышленных предприятий, объектов ТЭК и финансовых организаций.

Уровень критичности данных, передаваемых и обрабатываемых в сетях крупнейших коммерческих и государственных структур страны, как правило, требует сегментирования сетевой инфраструктуры. В целях безопасности в ней выделяются полностью «закрытые» от внешнего мира подсети, не имеющие прямого сообщения не только с интернет-сервисами, но и с другими сетевыми сегментами организации. Однако логическая обособленность не снижает риска возникновения инсайдерских угроз и не исключает различных сценариев атак с получением доступа к «скрытым» сетям.

«Использование многослойной сетевой архитектуры, построенной по принципу Defense-in-Depth – это своего рода стандарт безопасности для индустриальных гигантов, государственных и частных корпораций во всем мире, – комментирует Никита Кислицын, руководитель направления решений по защите от целевых атак Group-IB, – Очевидно, что наиболее чувствительная информация не может обрабатываться, передаваться и «размещаться» в той же сети, что и другие, менее критичные данные. Первый шаг – изолировать ее. Второй – обеспечить защиту. Ведь внутри “закрытой” сети нередко используется почтовый сервис, в ней могут быть неучтенные или легитимные уязвимости. Нельзя исключать и человеческий фактор».

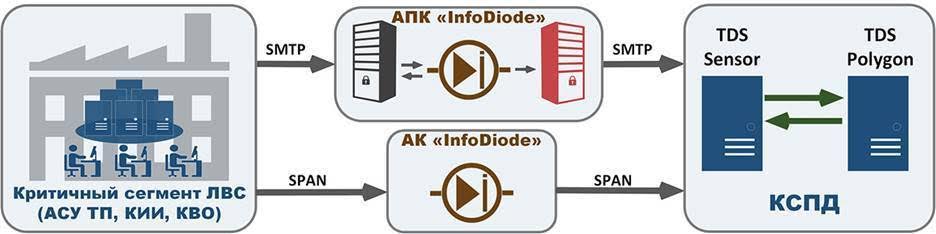
Для защиты критической инфраструктуры экспертами компаний Group-IB и АМТ ГРУП было создано технологическое решение, позволяющее разделять сетевые сегменты, анализировать внутренние информационные потоки, «на лету» проверять любую подозрительную активность, выявлять и пресекать попытки проникновения в изолированные сегменты сети или компрометации данных на ранней стадии. Вердикт о степени опасности объекта выносится на основании классификатора, формируемого системой машинного анализа. Таким образом обеспечивается постоянный контроль реальной ситуации, что является необходимым условием при построении управляемой системы безопасности объектов критичной инфраструктуры.

В рамках технологического сотрудничества партнерами интегрированы продукты Group-IB Threat Detection System (TDS) и InfoDiode АМТ-ГРУП. По итогам многоэтапного нагрузочного тестирования, как в лаборатории Group-IB, так и в «боевом» режиме – на выделенных участках сети компаний, подтверждено качество работы совместного решения и обеспечение всех заявленных показателей по производительности и интеграции.

«Изоляция критичных сетевых сегментов в промышленности, банковской сфере, госструктурах, сегменте ТЭК и крупных корпорациях все чаще является необходимостью, не только из-за ужесточения требований регуляторов, но и как единственный возможный способ гарантированной защиты от внешних угроз, – резюмирует Алексей Мальнев, заместитель директора Департамента информационной безопасности АМТ-ГРУП. – В то же время, полная изоляция накладывает значительные ограничения по противодействию от внутренних угроз. Совместное решение AMT-ГРУП и Group-IB позволяет успешно решать задачи мониторинга при сохранении должного уровня изоляции критических инфраструктур».

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru