



Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB, международная компания, специализирующаяся на предотвращении кибератак, совместно с AMT-ГРУП, системным интегратором и разработчиком, объявляют о выводе на рынок решения для обеспечения информационной безопасности и защиты от киберугроз внутри изолированных сегментов сетей крупных корпораций, промышленных предприятий, объектов ТЭК и финансовых организаций.

Уровень критичности данных, передаваемых и обрабатываемых в сетях крупнейших коммерческих и государственных структур страны, как правило, требует сегментирования сетевой инфраструктуры. В целях безопасности в ней выделяются полностью «закрытые» от внешнего мира подсети, не имеющие прямого сообщения не только с интернет-сервисами, но и с другими сетевыми сегментами организации. Однако логическая обособленность не снижает риска возникновения инсайдерских угроз и не исключает различных сценариев атак с получением доступа к «скрытым» сетям.

«Использование многослойной сетевой архитектуры, построенной по принципу Defense-in-Depth – это своего рода стандарт безопасности для индустриальных гигантов, государственных и частных корпораций во всем мире, – комментирует Никита Кислицын, руководитель направления решений по защите от целевых атак Group-IB, – Очевидно, что наиболее чувствительная информация не может обрабатываться, передаваться и «размещаться» в той же сети, что и другие, менее критичные данные. Первый шаг – изолировать ее. Второй – обеспечить защиту. Ведь внутри “закрытой” сети нередко используется почтовый сервис, в ней могут быть неучтенные или легитимные уязвимости. Нельзя исключать и человеческий фактор».

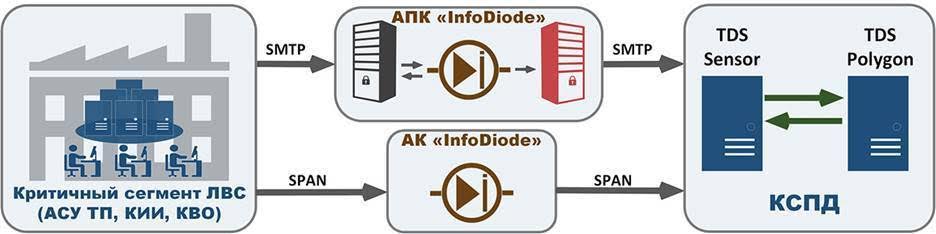
Для защиты критической инфраструктуры экспертами компаний Group-IB и АМТ ГРУП было создано технологическое решение, позволяющее разделять сетевые сегменты, анализировать внутренние информационные потоки, «на лету» проверять любую подозрительную активность, выявлять и пресекать попытки проникновения в изолированные сегменты сети или компрометации данных на ранней стадии. Вердикт о степени опасности объекта выносится на основании классификатора, формируемого системой машинного анализа. Таким образом обеспечивается постоянный контроль реальной ситуации, что является необходимым условием при построении управляемой системы безопасности объектов критичной инфраструктуры.

В рамках технологического сотрудничества партнерами интегрированы продукты Group-IB Threat Detection System (TDS) и InfoDiode АМТ-ГРУП. По итогам многоэтапного нагрузочного тестирования, как в лаборатории Group-IB, так и в «боевом» режиме – на выделенных участках сети компаний, подтверждено качество работы совместного решения и обеспечение всех заявленных показателей по производительности и интеграции.

«Изоляция критичных сетевых сегментов в промышленности, банковской сфере, госструктурах, сегменте ТЭК и крупных корпорациях все чаще является необходимостью, не только из-за ужесточения требований регуляторов, но и как единственный возможный способ гарантированной защиты от внешних угроз, – резюмирует Алексей Мальнев, заместитель директора Департамента информационной безопасности АМТ-ГРУП. – В то же время, полная изоляция накладывает значительные ограничения по противодействию от внутренних угроз. Совместное решение AMT-ГРУП и Group-IB позволяет успешно решать задачи мониторинга при сохранении должного уровня изоляции критических инфраструктур».

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru