



Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

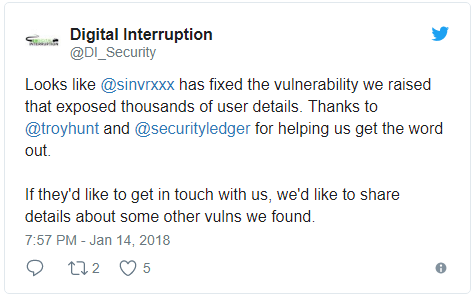
Исправлена уязвимость, позволяющая скомпрометировать персональные данные тысяч пользователей приложения для виртуального порно. Британская компания Digital Interruption, специализирующаяся на кибербезопасности, обнаружила лазейку в приложении SinVR, которая предоставила доступ к 20 000 имен пользователей и адресов электронной почты.

Представители SinVR поблагодарили компанию за обращение внимания на эту проблему и пообещали улучшить безопасность своего продукта.

«В целом, это был потрясающий опыт обучения. Мы уверены в своей способности прекратить подобные атаки, а также будем продолжать использовать профессиональный сервис для аудита нашей системы», — заявила американская компания.

SinVR представляет собой приложение, позволяющее поиграть в порнографические игры посредством виртуальной реальности. С его помощью можно исследовать различные тематические среды и взаимодействовать с виртуальными персонажами. SinVR работает со многими устройствами виртуальной реальности, например, с HTC Vive и Oculus Rift.

«Учитывая характер приложения, скомпрометированные данные могут стать большой проблемой для многих пользователей, так как с их помощью открываются вполне реальные перспективы для шантажа», — пишет Digital Interruption в своем блоге.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru