



ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

Антивирусная компания ESET предупреждает о новой фишинговой атаке, нацеленной на пользователей Apple. Для кражи персональных данных злоумышленники используют «двойную» рассылку.

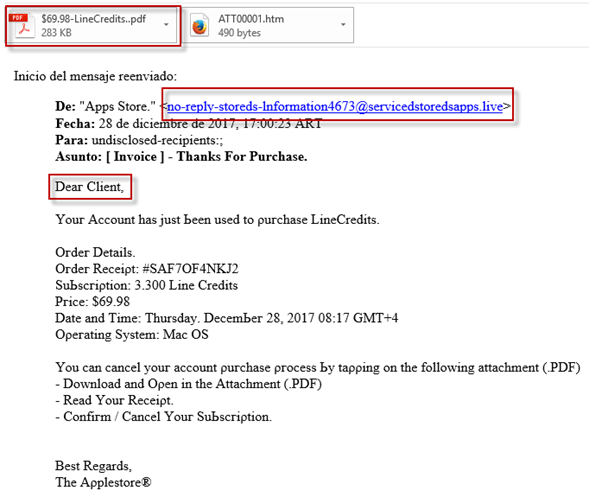
В первом письме от мошенников пользователю сообщают о несуществующей покупке приложения в App Store. В сообщении указаны детали заказа, включая сумму сделки. На подделку указывает адрес отправителя, не имеющий отношения к Apple, неперсонализированное обращение («Дорогой клиент») и подозрительный документ во вложении.

Если пользователь не обратит внимания на эти признаки и откроет вложенный файл, он обнаружит «квитанцию об оплате». В квитанции есть ссылка, которую предлагается использовать в случае проблем с заказом, – конечно, она ведет на фишинговый сайт. Там пользователю нужно ввести Apple ID и пароль, а далее «подтвердить личные данные», в том числе, данные банковской карты.

Особенность этой фишинговой кампании в том, что далее потенциальная жертва получит еще одно сообщение со ссылкой на тот же сайт. Второе письмо (от лица «Службы технической поддержки Apple») предупреждает, что часть информации об учетной записи пользователя не подтверждена. Чтобы продолжить использование сервисов Apple, пользователю предлагается подтвердить данные, заполнив форму на фишинговом сайте.

ESET рекомендует игнорировать неперсонализированные сообщения, не переходить по ссылкам из них, а также защитить компьютер комплексным антивирусным продуктом с функциями «Антифишинг» и «Антиспам».

Напомним, что недавно мы писали о том, что настройки App Store в macOS можно разблокировать с помощью любого пароля.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru