



Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

По результатам опроса «Лаборатории Касперского», число российских пользователей, столкнувшихся с попытками взлома онлайн-аккаунтов, за последний год уменьшилось – с 30 % до 24 %. Такая тенденция может свидетельствовать о повышении уровня цифровой грамотности пользователей и, в частности, о более внимательном отношении к своим паролям.

Эксперты выяснили, что доля людей, уверенных в необходимости надежного пароля для систем онлайн-банкинга, выросла на 15 процентных пунктов – с 50 % в 2016 году до 65 % в 2017-м. Также все больше пользователей старается обезопасить свои аккаунты в интернет-магазинах: сложные и устойчивые к взлому пароли для них выбирают сегодня 39 % респондентов (против 31 % в 2016 году).

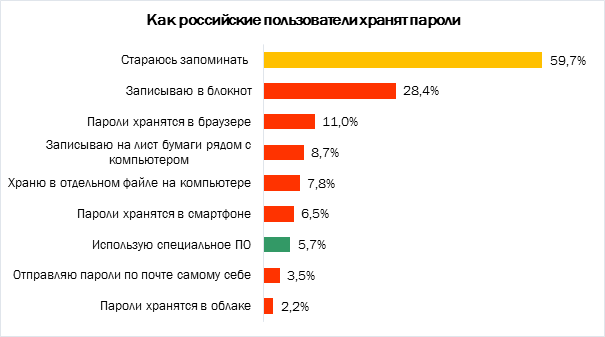
Однако сложные разнообразные пароли трудны для запоминания, а российские пользователи в большинстве своем все еще на научились грамотно их хранить. Согласно результатам того же исследования, половина пользователей так или иначе выбирает небезопасный способ хранения паролей, которые не может запомнить. К примеру, 28 % записывают комбинации символов в блокнот, а 9 % – на листок бумаги, лежащий рядом с компьютером. 11 % доверяют пароли интернет-браузерам, а 8 % сохраняют их в отдельном файле на компьютере. Специальное ПО для безопасного хранения паролей сегодня в России выбирает меньше 6 % пользователей.

«Зачастую пользователи сталкиваются с дилеммой: придумать пароль посложнее и постараться его запомнить или же подобрать более простую комбинацию символов, которая надолго задержалась бы в памяти. Однако в современных реалиях память – не тот ресурс, на который надо полагаться, придумывая пароли к различным сервисам. Сегодня у среднестатистического пользователя масса различных аккаунтов, а сложные пароли предполагают сочетание по сути несвязанных между собой символов – и запомнить все это невозможно. К счастью, это и не нужно. Гораздо проще и надежнее доверить генерацию и хранение сложных паролей специальным программам. В таком случае вам нужно запомнить всего один мастер-пароль, а остальное, как говорится, дело техники», – отметил Андрей Мохоля, руководитель потребительского бизнеса «Лаборатории Касперского».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru