



Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Согласно данным опроса, проведенного Ponemon Institute в конце 2017 года, руководители отделов информационной безопасности, как никогда прежде, чувствуют опасность со стороны киберугроз, а также чаще задумываются о безопасности данных.

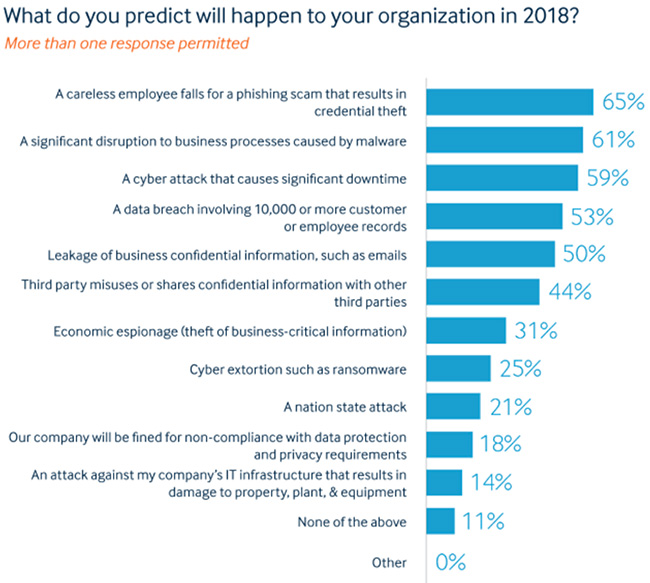
Поскольку мы продолжаем слышать о множественных инцидентах компрометации конфиденциальной информации, 67 % респондентов считают, что их компании с большей вероятностью станут жертвами кибератаки или нарушения данных в 2018 году. 60 % также больше обеспокоены нарушением данных со стороны третьей стороны, выступающей в качестве партнера или поставщика.

Удивительно, но главная угроза безопасности, по мнению руководителей IT-отделов, это не технологии, киберпреступники или даже вредоносные программы, а человеческий фактор. 70 % начальников ссылаются на «нехватку компетентных внутренних сотрудников», называя ее, нехватку, проблемой номер один. 65 % заявляют, что «неадекватная компетенция» является главной причиной того, что компания может пострадать от компрометации данных.

Также начальники IT-отделов отметили, что с большой долей вероятности кража данных в их компаниях может случиться по вине сотрудника, попавшегося на фишинг, причем отмечается, что это куда более вероятный сценарий, чем, скажем, кибератака.

Другими ключевыми факторами, выделенными как вероятные причины нарушения данных, являются неспособность защитить конфиденциальную информацию от несанкционированного доступа (заявили 59 % опрошенных), неспособность идти в ногу с продвинутыми методами киберпреступников (56 %), а также неспособность контролировать конфиденциальные данные третьих лиц (51 %).

Кроме того, были выделены IoT-устройства, считающиеся самыми сложными с точки зрения обеспечения их безопасности, затем идут мобильные устройства, список замыкают облачные хранилища.

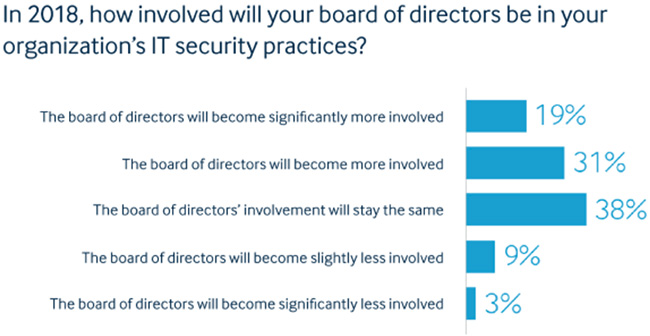
Несмотря на растущие риски, менее половины респондентов считают, что бюджеты их компаний, выделяемые на IT-безопасность, будут расти.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru