



Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Согласно данным опроса, проведенного Ponemon Institute в конце 2017 года, руководители отделов информационной безопасности, как никогда прежде, чувствуют опасность со стороны киберугроз, а также чаще задумываются о безопасности данных.

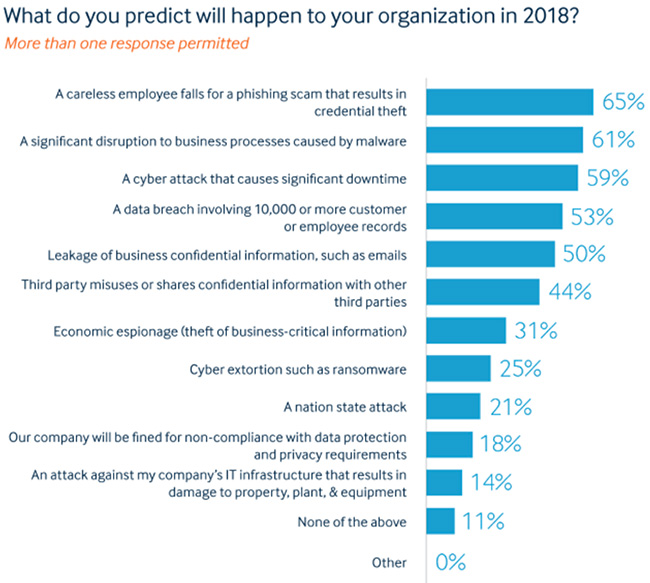
Поскольку мы продолжаем слышать о множественных инцидентах компрометации конфиденциальной информации, 67 % респондентов считают, что их компании с большей вероятностью станут жертвами кибератаки или нарушения данных в 2018 году. 60 % также больше обеспокоены нарушением данных со стороны третьей стороны, выступающей в качестве партнера или поставщика.

Удивительно, но главная угроза безопасности, по мнению руководителей IT-отделов, это не технологии, киберпреступники или даже вредоносные программы, а человеческий фактор. 70 % начальников ссылаются на «нехватку компетентных внутренних сотрудников», называя ее, нехватку, проблемой номер один. 65 % заявляют, что «неадекватная компетенция» является главной причиной того, что компания может пострадать от компрометации данных.

Также начальники IT-отделов отметили, что с большой долей вероятности кража данных в их компаниях может случиться по вине сотрудника, попавшегося на фишинг, причем отмечается, что это куда более вероятный сценарий, чем, скажем, кибератака.

Другими ключевыми факторами, выделенными как вероятные причины нарушения данных, являются неспособность защитить конфиденциальную информацию от несанкционированного доступа (заявили 59 % опрошенных), неспособность идти в ногу с продвинутыми методами киберпреступников (56 %), а также неспособность контролировать конфиденциальные данные третьих лиц (51 %).

Кроме того, были выделены IoT-устройства, считающиеся самыми сложными с точки зрения обеспечения их безопасности, затем идут мобильные устройства, список замыкают облачные хранилища.

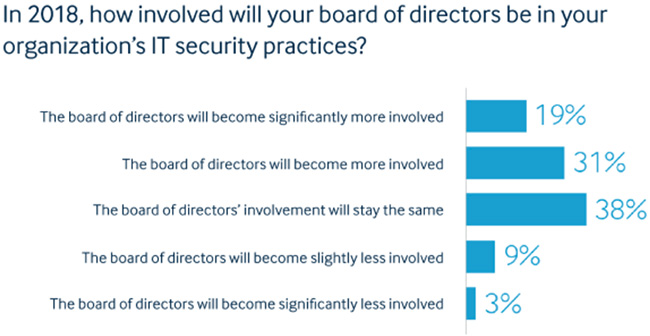
Несмотря на растущие риски, менее половины респондентов считают, что бюджеты их компаний, выделяемые на IT-безопасность, будут расти.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru