



В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

Исследователи Check Point обнаружили новый вид вредоносной рекламы в официальном магазине приложений Google Play. Код LightsOut был обнаружен в 22 утилитах и приложениях для использования фонарика. В результате вредонос скачали от 1,5 млн до 7, 5 млн раз. Цель его создателей — незаконное получение дохода от распространения рекламы.

Если пользователь скачал зараженное приложение, скрипт LightsOut отменяет решение пользователя отключить показ рекламных объявлений, если они не являются частью легитимного контента, а затем во многих приложениях скрывает значок приложения, чтобы его не смогли удалить. В результате пользователи были вынуждены нажимать на рекламу, чтобы ответить на звонки или совершать какие-либо другие действия на своем устройстве. По сообщению одного из пользователей, активность вредоносной программы продолжилась даже после того, как он купил версию приложения без рекламы.

Check Point уведомил Google об обнаруженных вредоносных приложениях, после чего Google оперативно удалил их из каталога Google Play.

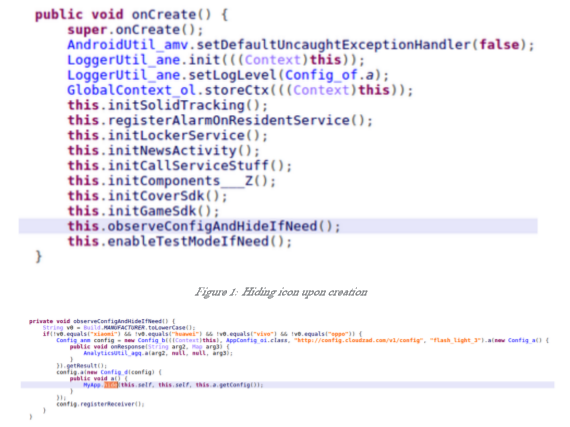
LightsOut внедряет вредоносный код Solid SDK в с первого взгляда легитимные служебные программы и приложения-фонарики. Большинство приложений содержали две встроенные функции, которые запускались с помощью командного сервера. Первая скрывает значок приложения сразу после того, как его запустили, чтобы пользователь не смог его удалить.

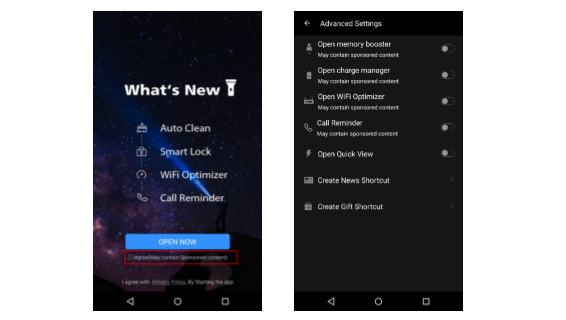
Затем вредоносное приложение предлагает пользователю с помощью панели управления включать или выключать дополнительные услуги, в том числе показ рекламных материалов. Вызвать показ рекламы может любое подключение к сети Wi-Fi, окончание телефонного разговора, подключение к сети питания или блокировка экрана.

Однако даже если пользователь отключил рекламную функцию, LightsOut может игнорировать изменения и продолжать выводить на экран рекламные сообщения. Поскольку реклама напрямую не связана с активностью LightsOut, пользователь не может понять, что ее вызвало. А когда понимает, не может найти значок приложения и удалить его со своего устройства.

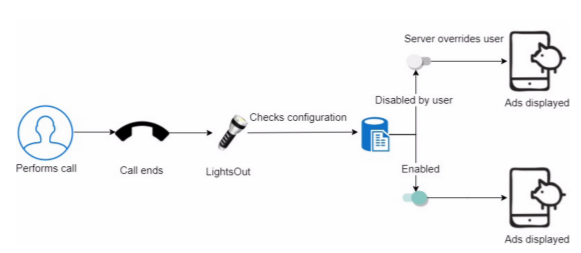
Check Point изобразил активность вредоносных объявлений LightsOut на примере телефонного звонка. В данном случае переключателем для запуска показов рекламы является завершение разговора. При этом LightsOut проверяет пользовательские конфигурации. Несмотря на отключение пользователем рекламы, зловред отправляет команду для отображения рекламных сообщений через сервер Command and Control.

Check Point опубликовала видео, на котором демонстрируется работа LightOut:

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru