



В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

Исследователи Check Point обнаружили новый вид вредоносной рекламы в официальном магазине приложений Google Play. Код LightsOut был обнаружен в 22 утилитах и приложениях для использования фонарика. В результате вредонос скачали от 1,5 млн до 7, 5 млн раз. Цель его создателей — незаконное получение дохода от распространения рекламы.

Если пользователь скачал зараженное приложение, скрипт LightsOut отменяет решение пользователя отключить показ рекламных объявлений, если они не являются частью легитимного контента, а затем во многих приложениях скрывает значок приложения, чтобы его не смогли удалить. В результате пользователи были вынуждены нажимать на рекламу, чтобы ответить на звонки или совершать какие-либо другие действия на своем устройстве. По сообщению одного из пользователей, активность вредоносной программы продолжилась даже после того, как он купил версию приложения без рекламы.

Check Point уведомил Google об обнаруженных вредоносных приложениях, после чего Google оперативно удалил их из каталога Google Play.

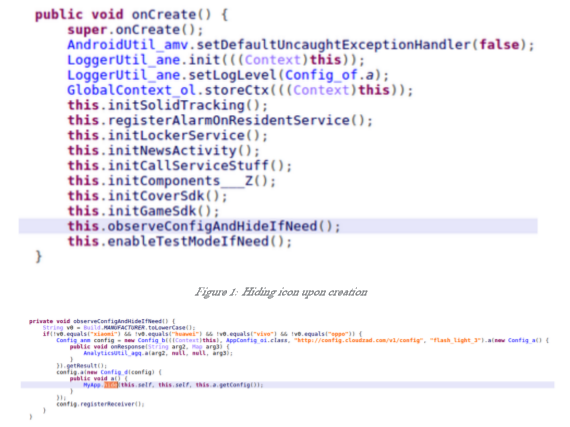
LightsOut внедряет вредоносный код Solid SDK в с первого взгляда легитимные служебные программы и приложения-фонарики. Большинство приложений содержали две встроенные функции, которые запускались с помощью командного сервера. Первая скрывает значок приложения сразу после того, как его запустили, чтобы пользователь не смог его удалить.

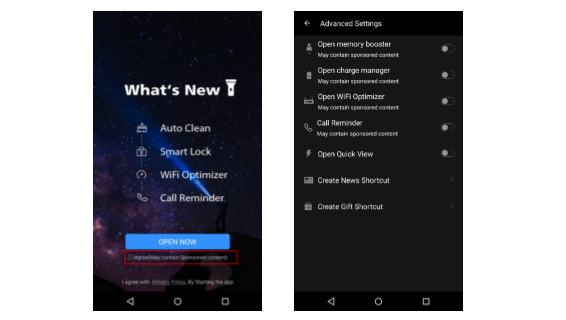
Затем вредоносное приложение предлагает пользователю с помощью панели управления включать или выключать дополнительные услуги, в том числе показ рекламных материалов. Вызвать показ рекламы может любое подключение к сети Wi-Fi, окончание телефонного разговора, подключение к сети питания или блокировка экрана.

Однако даже если пользователь отключил рекламную функцию, LightsOut может игнорировать изменения и продолжать выводить на экран рекламные сообщения. Поскольку реклама напрямую не связана с активностью LightsOut, пользователь не может понять, что ее вызвало. А когда понимает, не может найти значок приложения и удалить его со своего устройства.

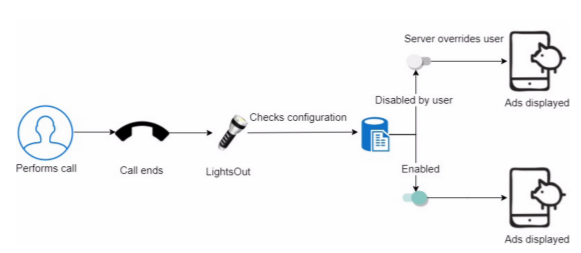
Check Point изобразил активность вредоносных объявлений LightsOut на примере телефонного звонка. В данном случае переключателем для запуска показов рекламы является завершение разговора. При этом LightsOut проверяет пользовательские конфигурации. Несмотря на отключение пользователем рекламы, зловред отправляет команду для отображения рекламных сообщений через сервер Command and Control.

Check Point опубликовала видео, на котором демонстрируется работа LightOut:

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru