



На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

Сайты по всему миру, работающие на движке WordPress, стали мишенью массовой брутфорс-кампании, в ходе которой хакеры пытались угадать логины учетной записи администратора, чтобы установить майнер Monero на уязвимые сайты.

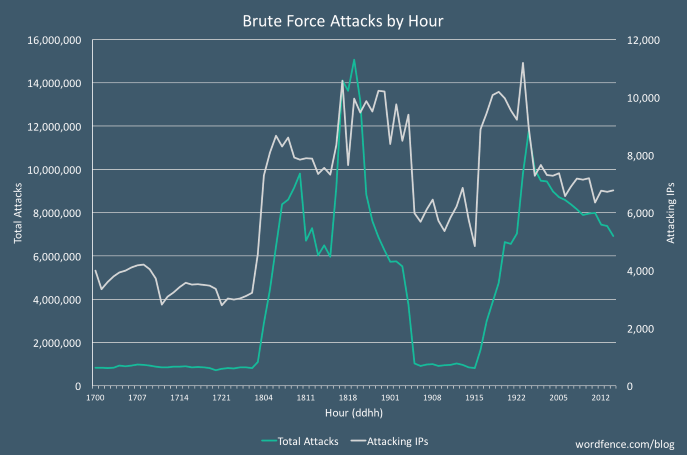
Атаки начались в понедельник утром и до сих пор не снизили своей активности. По данным экспертов, 190 000 сайтов WordPress атакуются в час.

Wordfence утверждает, что это самая крупная по масштабам брутфорс-атака, с которой сталкивалась компания.

«Это самая агрессивная кампания, которую мы видели на сегодняшний день. В какой-то момент она достигла отметки в 14 миллионов атак в час. Она была настолько серьезной, что нам пришлось расширить нашу инфраструктуру, чтобы справиться с этим объемом», — говорит генеральный директор и основатель Wordfence Марк Маундер.

Wordfence также отмечают, что запросы идут с более чем 10 000 уникальных IP-адресов и нацелены на 190 000 сайтов WordPress в час.

Изначально специалисты предполагали, что эта атака связана с утечкой на Reddit и GitHub более 1,4 миллиарда комбинаций имени и пароля, однако позже стало ясно, что злоумышленники используют «комбинацию общих списков паролей и эвристики на основе имени домена и содержимого сайта, который они атакуют».

После спешного проникновения киберпреступники устанавливают майнер Monero, а также используют зараженный сайт для выполнения дальнейших атак брутфорс. Для каждого сайта выбирается что-то одно — либо майнить криптовалюту, либо атаковать другие сайты.

По оценкам экспертов, злоумышленникам удалось таким образом добыть Monero на сумму более 100 000 долларов.

Буквально вчера мы писали об еще одной проблеме движка WordPress — оказалось, что популярный WordPress-плагин Captcha содержит бэкдор.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru