



Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Китайские киберпреступники в течение года атаковали базы данных MSSQL и MySQL на системах Windows и Linux, устанавливая одну из трех вредоносных программ, каждая из которых имеет свое собственное назначение.

Группа злоумышленников была активна с начала этого года, она использует развернутую инфраструктуру для сканирования уязвимых узлов, запуска атак и размещения вредоносных программ. Это помогло группе оставаться долгое время нераскрытой, так как ее атаки нельзя было связать между собой.

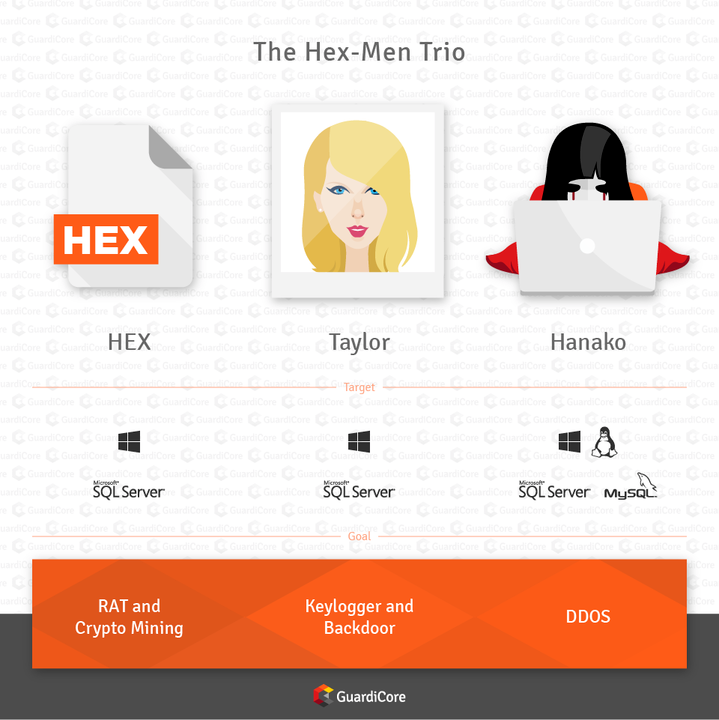
Согласно опубликованному вчера отчету, исследователи безопасности из GuardiCore смогли, наконец, связать атаки этой группы, найдя отличительные особенности. Эксперты говорят, что, наблюдая за действиями группировки, они заметили три основные вредоносные кампании, каждая из которых распространяет новый вид ранее неизвестных вредоносных программ.

Первая волна атак нацелена на серверы Windows, на которых запущены базы данных MSSQL, в этом случае злоумышленники запустили вредоноса под названием Hex. Этот зловред выступал в качестве трояна удаленного доступа, а также майнера.

Вторая волна также атаковала базы данных MSSQL, работающие на серверах Windows, но на этот раз киберпреступники использовали вредоносную программу Taylor, работающую в качестве кейлоггера и бэкдора.

Кроме этого, атакующие сканировали уязвимые базы данных MSSQL и MySQL, работающие как на серверах Windows, так и на Linux. Для этого они устанавливали вредоноса Hanako, кторый также мог запускать DDoS-атаки.

Более того, как отмечают эксперты, киберпреступникам удалось создать около 300 уникальных вредоносных программ для каждой волны атаки. Также было отмечено, что злоумышленники пытались найти корпоративный облачный сервер, работающий с легко взламываемыми учетными данными.

Специалисты предполагают, что хакеры находятся в Китае, так как используемый ими троян удаленного доступа представляет собой известную китайскую вредоносную программу, которая содержит список email-адресов популярных китайских провайдеров.

Эксперты рекомендуют администраторам серверов MSSQL и MySQL проверить наличие следующих аккаунтов с правами администратора, создаваемыми злоумышленниками на скомпрометированных системах:

  • hanako
  • kisadminnew1
  • 401hk$
  • guest
  • Huazhongdiguo110
Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru