



Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос, получивший имя Loapi, выводит мобильные устройства из строя. После установки вредоносная программа начинает майнить криптовалюту Monero, что приводит к перегреву компонентов устройства, вздутию батареи и, как следствие, деформированию крышки.

По словам исследователей «Лаборатории Касперского», которые обнаружили новую угрозу, Loapi представляет собой эволюционировавшую версию Podec, обнаруженного в 2015 году зловреда. Podec использовался мошенниками для обхода Advice of Charge (AoC) и CAPTCHA, используя этот вредонос, злоумышленники подписывали жертв на платные SMS-услуги.

Как отмечают специалисты, Loapi представляет собой намного более продвинутое семейство вредоносных программ, поскольку имеет очень развитую модульную структуру и компоненты для всех видов злонамеренных операций.

Например, в Loapi присутствуют модули для следующих операций:

  • Добыча Monero
  • Установка прокси для передачи трафика
  • Внедрение рекламных объявлений в области уведомлений
  • Отображение рекламы в других приложениях
  • Открытие URL-адресов в браузерах, также используемых для показа рекламных объявлений
  • Загрузка и установка других приложений
  • Осуществление DDoS-атак
  • Взаимодействие с SMS-функцией телефона
  • Сканирование веб-страниц (чаще всего используется для подписки на платные услуги)

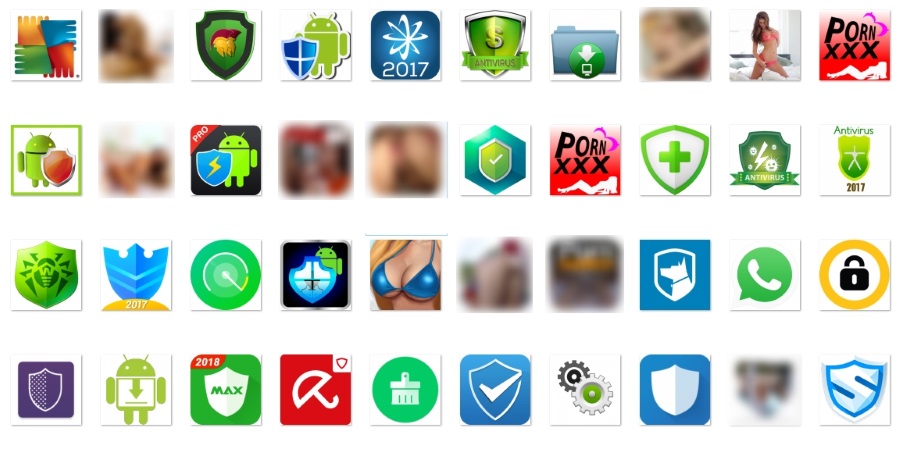
В настоящее время Loapi рекламируется в сторонних магазинах приложений, маскируясь под мобильный антивирус или приложение для взрослых.

Вредоносная программа использует классический трюк с бесконечным потоком всплывающих окон, пока не вынудит пользователя сделать то, что требуется злоумышленникам. Именно таким способом Loapi получает права администратора и заставляет пользователей удалять реальные антивирусные приложения со своих телефонов.

Вредоносное приложение также закрывает окно «Настройки», когда обнаруживает, что пользователь пытается отключить вредоносную учетную запись администратора. Для того чтобы удалить Loapi, пользователю придется загрузить устройство в безопасном режиме.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru