



Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос, получивший имя Loapi, выводит мобильные устройства из строя. После установки вредоносная программа начинает майнить криптовалюту Monero, что приводит к перегреву компонентов устройства, вздутию батареи и, как следствие, деформированию крышки.

По словам исследователей «Лаборатории Касперского», которые обнаружили новую угрозу, Loapi представляет собой эволюционировавшую версию Podec, обнаруженного в 2015 году зловреда. Podec использовался мошенниками для обхода Advice of Charge (AoC) и CAPTCHA, используя этот вредонос, злоумышленники подписывали жертв на платные SMS-услуги.

Как отмечают специалисты, Loapi представляет собой намного более продвинутое семейство вредоносных программ, поскольку имеет очень развитую модульную структуру и компоненты для всех видов злонамеренных операций.

Например, в Loapi присутствуют модули для следующих операций:

  • Добыча Monero
  • Установка прокси для передачи трафика
  • Внедрение рекламных объявлений в области уведомлений
  • Отображение рекламы в других приложениях
  • Открытие URL-адресов в браузерах, также используемых для показа рекламных объявлений
  • Загрузка и установка других приложений
  • Осуществление DDoS-атак
  • Взаимодействие с SMS-функцией телефона
  • Сканирование веб-страниц (чаще всего используется для подписки на платные услуги)

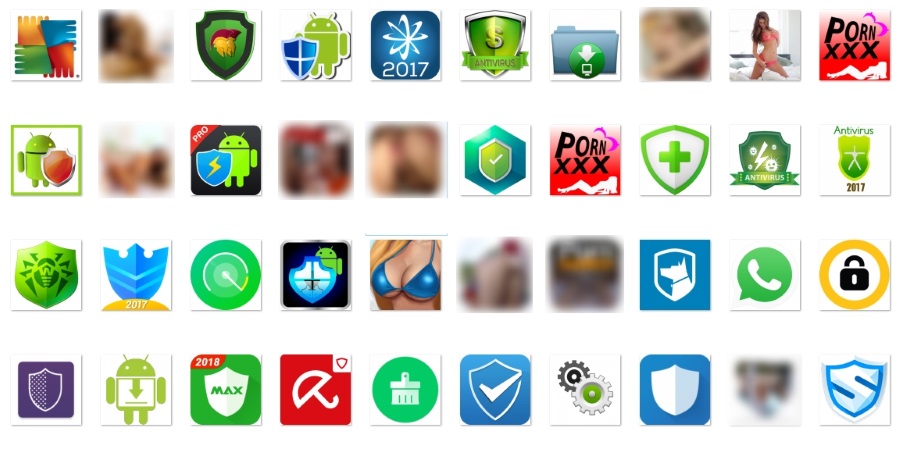
В настоящее время Loapi рекламируется в сторонних магазинах приложений, маскируясь под мобильный антивирус или приложение для взрослых.

Вредоносная программа использует классический трюк с бесконечным потоком всплывающих окон, пока не вынудит пользователя сделать то, что требуется злоумышленникам. Именно таким способом Loapi получает права администратора и заставляет пользователей удалять реальные антивирусные приложения со своих телефонов.

Вредоносное приложение также закрывает окно «Настройки», когда обнаруживает, что пользователь пытается отключить вредоносную учетную запись администратора. Для того чтобы удалить Loapi, пользователю придется загрузить устройство в безопасном режиме.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru