



Провайдер майнил криптовалюту, используя клиентов Starbucks

Провайдер майнил криптовалюту, используя клиентов Starbucks

Провайдер майнил криптовалюту, используя клиентов Starbucks

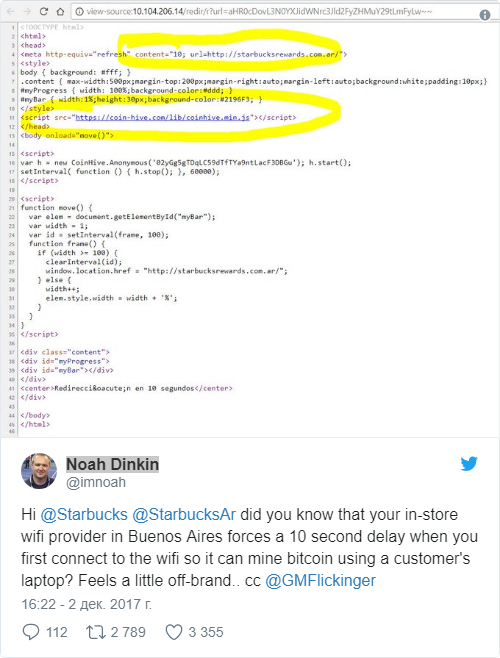
Посетитель Starbucks в Буэнос-Айресе, использовавший Wi-Fi, обратил внимание на то, что в его системе появился вредоносный код для пассивного майнинга. Однако, как оказалось, Starbucks не участвовала в этой схеме — киптовалюту майнил местный интернет-провайдер, используя компьютеры клиентов.

Ной Динкин (Noah Dinkin) оказался подкованным пользователем и обнаружил на своем компьютере код CoinHive, который сейчас повсеместно используется для майнинга криптовалюты. Господин Динкин, рассерженный таким поворотом событий, написал об этом в Twitter.

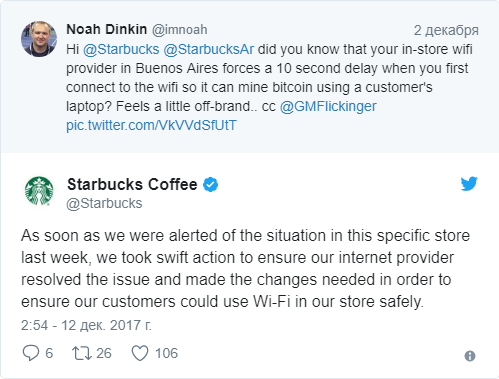
Официального ответа Starbucks долго ждать не пришлось, компания отреагировала в Twitter, убедив пользователя в том, что им удалось разобраться с провайдером и решить проблему.

Удалось выяснить, что сеть кофеен не виновата в случившемся, виновным был объявлен местный поставщик услуг, так что пользователям не стоит волноваться, что в других кофейнях сети будет происходить похожее.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru