



Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Сегодня на конференции по безопасности Black Hat Europe 2017, проходящей в Лондоне, два исследователя в области кибербезопасности компании enSilo описали новую технологию инъекции кода под названием «Process Doppelgänging». Эта вредоносная схема работает на всех версиях Windows, обходя большинство современных продуктов безопасности.

Process Doppelgänging напоминает другую технологию, получившую имя Process Hollowing, но с отличительным фактом использования механизма Windows NTFS Transactions.

Process Doppelgänging способна замаскировать загрузку модифицированного исполняемого файла. Благодаря использованию транзакций NTFS можно внести изменения в исполняемый файл. Затем можно будет использовать недокументированные детали реализации механизма загрузки процесса для загрузки нашего модифицированного исполняемого файла.

Результатом этой процедуры является создание процесса модифицированного исполняемого файла, при этом антивирусные программы даже не догадываются о том, что происходит что-то зловредное.

Исследователи объясняют, что вредоносный код, используемый Process Doppelgänging, не сохраняется на диске (бестелесный вредонос, fileless attack), что делает его невидимым для всех основных антивирусных продуктов.

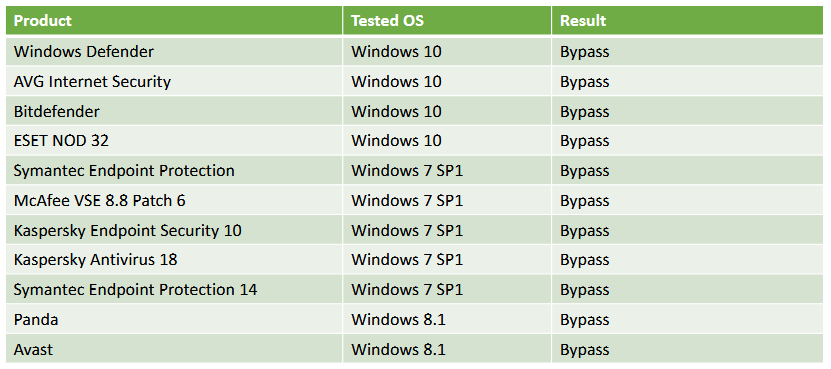
Исследователи успешно протестировали свою атаку на продуктах следующих вендоров: Kaspersky, Bitdefender, ESET, Symantec, McAfee, Norton, Windows Defender, AVG, Sophos, Trend Micro, Avast и Panda.

В своих экспериментах исследователи использовали Process Doppelgänging для запуска Mimikatz, известной утилиты, используемой для кражи паролей.

«Обнаруженный нами способ позволяет запускать произвольный код, включая вредоносный, в контексте легитимного процесса на целевой машине. Для достижения этой цели мы используем транзакции NTFS. Мы перезаписываем законный файл в контексте транзакции. Для антивирусных продуктов все выглядит вполне нормально, так как вредоносный процесс будет выглядеть в точности как легитимный», — говорят эксперты enSilo Тал Либерман (Tal Liberman) и Юджин Коган (Eugene Kogan).

Хорошей новостью является тот факт, что реализация Process Doppelgänging имеет множество технических проблем, поэтому ее смогут осуществить только подкованные злоумышленники. Плохая же новость в том, что на данный момент эту брешь нельзя исправить.


Подпишитесь на новости

Штат Яндекса уменьшился на 5% на фоне роста выручки и прибыли

Общая численность сотрудников Яндекса снизилась до 90,6 тыс. человек — примерно на 5% относительно прошлогодних 95 тыс. Компания объясняет изменения пересмотром процессов в поддержке, разметке данных, логистике и бэк-офисе. Основной состав, насчитывающий около 31 тыс. человек, по её словам, не сократился.

Об этом Яндекс рассказал «Коммерсанту» после публикации результатов за третий квартал и девять месяцев 2026 года.

Таком образом, общий показатель включает и операционный персонал: представлять его как сокращение каждого двадцатого разработчика было бы ошибкой.

Финансовые результаты при этом выросли. За январь-сентябрь выручка увеличилась на 16%, до 1,17 трлн рублей, скорректированная чистая прибыль — на 46%, до 128,1 млрд. Но темпы роста выручки замедлились: годом ранее прирост за девять месяцев составлял 33%.

В компании указывают на охлаждение потребительского спроса и рекламного рынка, а также высокую базу сравнения. ИИ и автономные технологии остаются стратегическими направлениями.

Отдельный фактор — октябрьские атаки на дата-центры. Они произошли после окончания отчётного периода, поэтому их влияние в этих результатах ещё не отражено.

После атак Яндекс отозвал прогнозы по выручке и скорректированной EBITDA на 2026 год. Возобновить их публикацию компания рассмотрит со следующего квартала.

RSS: Новости на портале Anti-Malware.ru