



"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

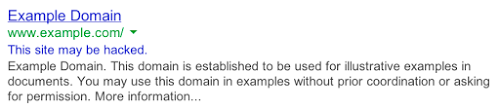
Поисковой гигант Google представил новую функцию — теперь пользователи смогут видеть в поисковой выдаче сообщение «This site may be hacked» («Этот сайт может быть взломан»). Сообщение появляется под теми сайтами, страницы которого, как считает Google, мог изменить злоумышленник. Если пользователь пренебрежет таким сообщением, он рискует заразить свой компьютер вредоносными программами.

Пример такого предупреждения в поисковой выдаче можно посмотреть на рисунке ниже. Google настоятельно не рекомендует посещать такой веб-сайт до тех пор, пока это сообщение не исчезнет из поисковой выдачи.

Как действовать в случае, если вы владелец такого сайта

Google также выпустила рекомендации для владельцев подобных проблемных сайтов. Само по себе предупреждение не исчезнет, необходимо будет предпринять следующие шаги:

  1. Зарегистрировать и верифицировать свой сайт в Google Search Console.
  2. Войти в Search Console и проверить пункт «Проблемы безопасности», где будет отображены URL-адреса, которые были предположительно взломаны. Здесь также нужно принять меры по устранению проблем с безопасностью, которые привели к взлому. В противном случае ваш сайт будет взломан повторно.
  3. Прочитайте специально созданную статью «Взломанные сайты», где специалисты Google подробно расписали информацию по устранению этой проблемы.
  4. После предпринятых действий еще раз запустите проверку сайта в пункте «Проблемы безопасности». После проверки, если компания не обнаружит признаков взлома, сообщение «Этот сайт может быть взломан» будет удалено из поисковой выдачи под вашим сайтом.
Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru