



Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Исследователи в области безопасности обнаружили новую технику, которая позволяет недобросовестным веб-сайтам добывать валюту, используя процессоры пользователей, даже после того, как пользователь закрыл окно такого сайта.

Майнинг криптовалюты на данный момент очень популярен, злоумышленники пытаются заработать, используя процессоры ничего не подозревающих пользователей. Один из исследователей недавно задокументировал 2500 сайтов, активно работающих с криптоватизационным кодом в браузерах.

Однако был один недостаток, очень мешающий злоумышленникам добывать криптовалюту за счет пользователей — майнинг прекращается, как только посетитель покидает страницу или закрывает окно.

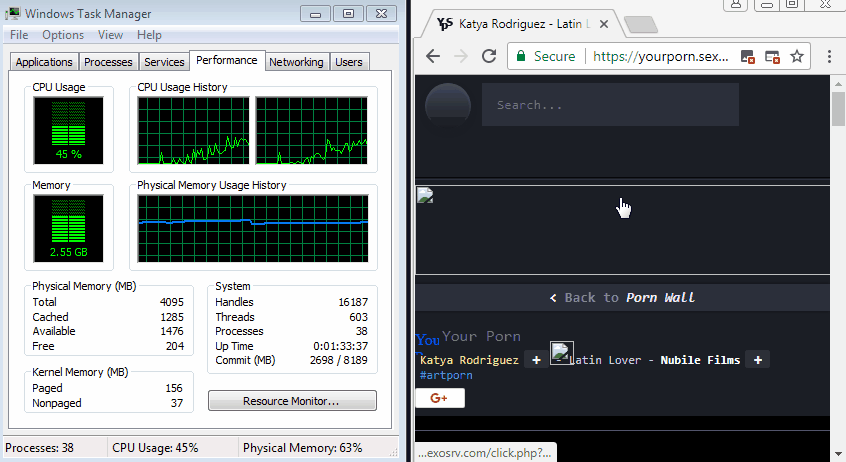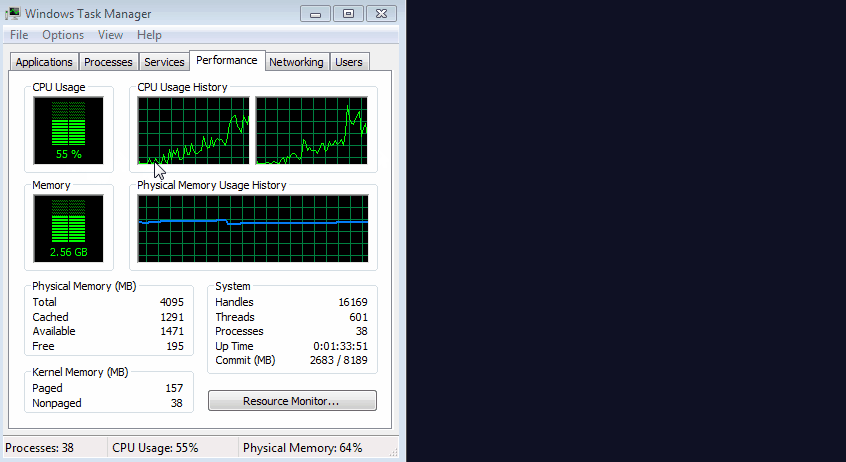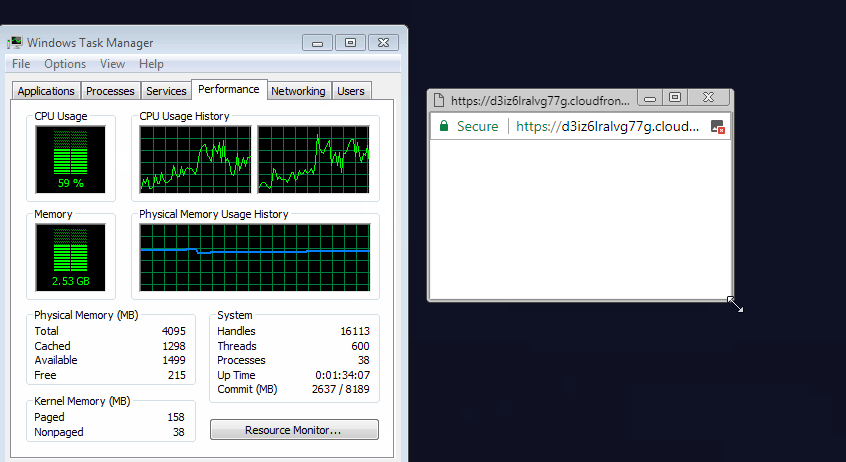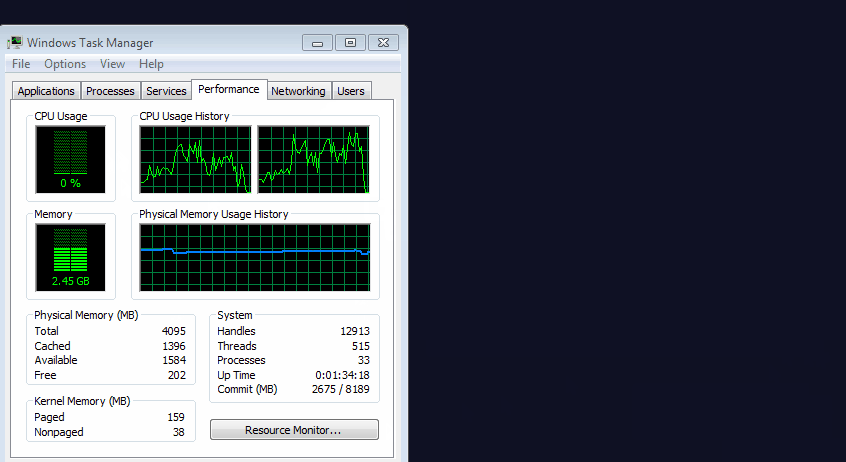
Теперь же эксперты Malwarebytes наткнулись на метод, позволяющий продолжать добычу криптовалюты даже после того, как пользователь закроет вкладку злонамеренного сайта. Принцип работы такого метода заключается в том, что вредоносный скрипт открывает всплывающее окно, которое скрывается за часами на панели задач Microsoft Windows. Окно остается открытым неограниченное время, пока пользователь не предпримет специальные действия, чтобы закрыть его.

Специалисты опубликовали GIF-изображение, демонстрирующее работу этого скрытого способа майнинга:

«Обнаружить такой способ скрытого майнинга довольно трудно, так как он ловко маскируется. Закрытия браузера уже недостаточно, пользователи должны будут запустить диспетчер задач, чтобы убедиться, что не осталось процессов, использующих ресурсы их компьютеров», — пишет в блоге Malwarebytes ведущий аналитик Жером Сегура (Jérôme Segura).

Вредоносная цепочка имеет следующий вид — загружается страница, размещенная на elthamely[.]com, затем загружаются ресурсы из сети доставки контента Amazon cloudfront.net. После этого извлекается полезная нагрузка из дома hatevery[.]info.

За счет сокращения вычислительных математических операций злоумышленники пытаются скрыть факт майнинга, это дает шанс добыче остаться незамеченной для пользователя.

На данный момент способ был проверен на последней версией Chrome, работающей на последних версиях Windows 7 и Windows 10.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru