



Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Исследователи Talos наткнулись на новую версию обнаруженного ранее вредоноса ROKRAT. Эта версия содержит технические элементы, связанные с прошлой версией, а также с обнаруженными ранее взломанными сайтами, в числе которых был скомпрометированный правительственный веб-сайт.

Эксперты перечисляют схожие моменты двух версий этого зловреда:

  • Обе они содержат тот же код, предназначенный для разведки;
  • Аналогичный PDB-паттерн, используемый в образцах «Evil New Years»;
  • Использование тех же облачных функций и аналогичных методов копирования-вставки;
  • Использование облачной платформы в качестве командного центра C&C. этой версии используются pcloud, box, dropbox и yandex.

«Нам также удалось обнаружить, что новая версия ROKRAT делит свой код с даунлоадером Freenki, который используется в кампании FreeMilk», — пишут исследователи.

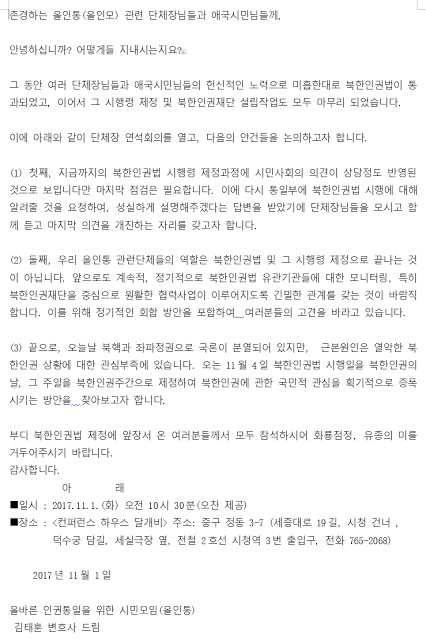
Сама кампания началась с вредоносного документа HWP. Этот документ, как утверждается, был написан адвокатом, его тема звучит как «Гражданский альянс за права человека в Северной Корее и воссоединение Корейского полуострова». В нем упоминается митинг, который состоялся 1 ноября в Сеуле.

Эксперты предполагают, что злоумышленники были нацелены на Северную Корею, на это наталкивает содержание этого вредоносного документа.

Файлы HWP создаются с использованием Hangul Word Processor, популярной альтернативы Microsoft Office для южнокорейских пользователей, разработанной Hancom. Специалисты приводят скриншот вредоносного документа:

Файл HWP содержит OLE-объект с именем BIN0001.OLE. После извлечения в ход вступает скрипт, цель которого декодировать, используя алгоритм base64, содержимое переменной strEncode. Декодированные данные сохраняются в файле C:\ProgramData\HncModuleUpdate.exe. Специфическое имя файла «HncModuleUpdate» может обмануть пользователя, заставив его подумать, что это программное обеспечение Hancom.

Более того, эта версия ROKRAT использует облачные платформы в качестве командных центров. На этот раз автор не использовал социальные сетевые платформы, а различные облачные сервисы.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru