



Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Исследователи Talos наткнулись на новую версию обнаруженного ранее вредоноса ROKRAT. Эта версия содержит технические элементы, связанные с прошлой версией, а также с обнаруженными ранее взломанными сайтами, в числе которых был скомпрометированный правительственный веб-сайт.

Эксперты перечисляют схожие моменты двух версий этого зловреда:

  • Обе они содержат тот же код, предназначенный для разведки;
  • Аналогичный PDB-паттерн, используемый в образцах «Evil New Years»;
  • Использование тех же облачных функций и аналогичных методов копирования-вставки;
  • Использование облачной платформы в качестве командного центра C&C. этой версии используются pcloud, box, dropbox и yandex.

«Нам также удалось обнаружить, что новая версия ROKRAT делит свой код с даунлоадером Freenki, который используется в кампании FreeMilk», — пишут исследователи.

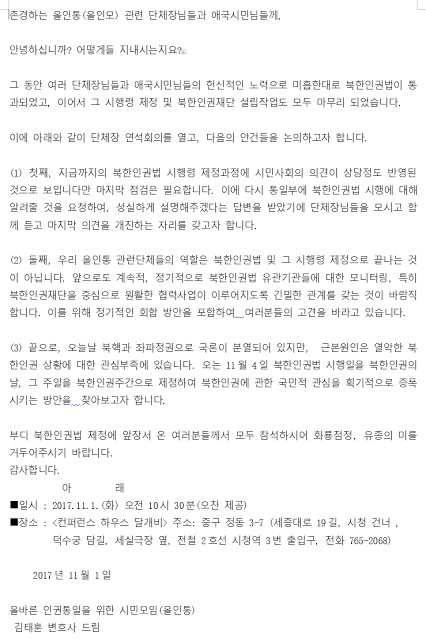
Сама кампания началась с вредоносного документа HWP. Этот документ, как утверждается, был написан адвокатом, его тема звучит как «Гражданский альянс за права человека в Северной Корее и воссоединение Корейского полуострова». В нем упоминается митинг, который состоялся 1 ноября в Сеуле.

Эксперты предполагают, что злоумышленники были нацелены на Северную Корею, на это наталкивает содержание этого вредоносного документа.

Файлы HWP создаются с использованием Hangul Word Processor, популярной альтернативы Microsoft Office для южнокорейских пользователей, разработанной Hancom. Специалисты приводят скриншот вредоносного документа:

Файл HWP содержит OLE-объект с именем BIN0001.OLE. После извлечения в ход вступает скрипт, цель которого декодировать, используя алгоритм base64, содержимое переменной strEncode. Декодированные данные сохраняются в файле C:\ProgramData\HncModuleUpdate.exe. Специфическое имя файла «HncModuleUpdate» может обмануть пользователя, заставив его подумать, что это программное обеспечение Hancom.

Более того, эта версия ROKRAT использует облачные платформы в качестве командных центров. На этот раз автор не использовал социальные сетевые платформы, а различные облачные сервисы.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru