



Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Компания McAfee заблокировала доступ к вредоносной программе, которая, судя по всему, была отправлена из сети самой компании. Вредонос был размещен на стороннем веб-сайте, но был расшарен через домен, связанный с McAfee ClickProtect, службой защиты электронной почты, которую компания рекламирует как способную «защитить ваш бизнес от взлома».

McAfee ClickProtect представляет собой услугу, предназначенную для защиты от фишинговых атак, вредоносных ссылок в письмах и посещения скомпрометированных сайтов.

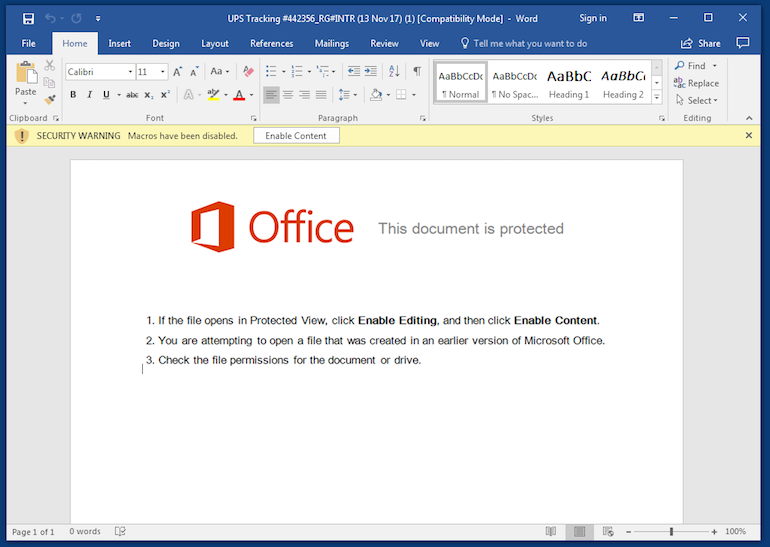
Вредоносная ссылка была обнаружена исследователем из Парижа, использующим псевдоним Benkow. Эта ссылка перенаправляла пользователей на вредоносный документ Word через домен «cp.mcafee.com».

Те, кто скачали и открыли этот документ, заразили свои компьютеры вредоносной программой Emotet.

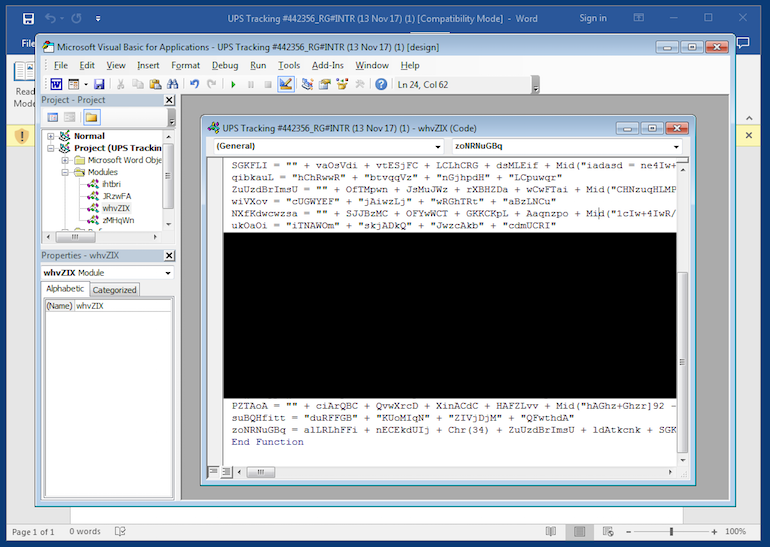
«Emotet распространяется через взломанные сайты, на которых размещен документ Word. Открыв его и разрешив макросы, пользователь бессознательно инициирует загрузку бинарного файла Emotet», — говорит Джером Сегура (Jerome Segura), ведущий аналитик Malwarebytes.

После того, как Emotet попадает на компьютер, он отправляет в командный центр конфиденциальные данные, например, пароли, сохраненные в браузерах и почтовых клиентах. Затем эти данные используются для взлома аккаунтов.

McAfee утверждает, что в настоящее время этот инцидент тщательно расследуется, услуга McAfee ClickProtect продолжает функционировать.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru