



Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Компания McAfee заблокировала доступ к вредоносной программе, которая, судя по всему, была отправлена из сети самой компании. Вредонос был размещен на стороннем веб-сайте, но был расшарен через домен, связанный с McAfee ClickProtect, службой защиты электронной почты, которую компания рекламирует как способную «защитить ваш бизнес от взлома».

McAfee ClickProtect представляет собой услугу, предназначенную для защиты от фишинговых атак, вредоносных ссылок в письмах и посещения скомпрометированных сайтов.

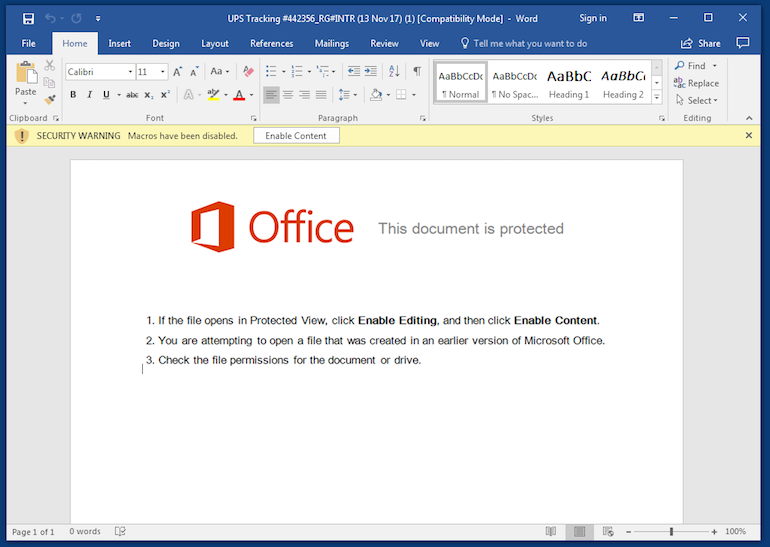
Вредоносная ссылка была обнаружена исследователем из Парижа, использующим псевдоним Benkow. Эта ссылка перенаправляла пользователей на вредоносный документ Word через домен «cp.mcafee.com».

Те, кто скачали и открыли этот документ, заразили свои компьютеры вредоносной программой Emotet.

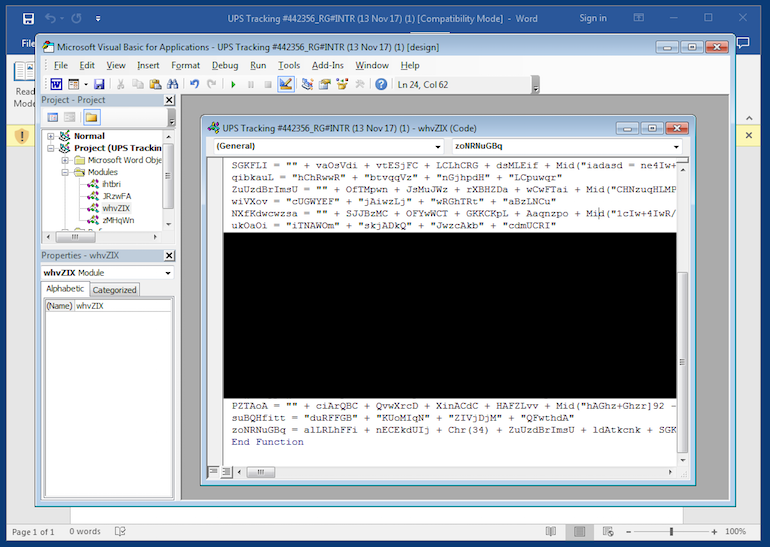
«Emotet распространяется через взломанные сайты, на которых размещен документ Word. Открыв его и разрешив макросы, пользователь бессознательно инициирует загрузку бинарного файла Emotet», — говорит Джером Сегура (Jerome Segura), ведущий аналитик Malwarebytes.

После того, как Emotet попадает на компьютер, он отправляет в командный центр конфиденциальные данные, например, пароли, сохраненные в браузерах и почтовых клиентах. Затем эти данные используются для взлома аккаунтов.

McAfee утверждает, что в настоящее время этот инцидент тщательно расследуется, услуга McAfee ClickProtect продолжает функционировать.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru