



Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Компания McAfee заблокировала доступ к вредоносной программе, которая, судя по всему, была отправлена из сети самой компании. Вредонос был размещен на стороннем веб-сайте, но был расшарен через домен, связанный с McAfee ClickProtect, службой защиты электронной почты, которую компания рекламирует как способную «защитить ваш бизнес от взлома».

McAfee ClickProtect представляет собой услугу, предназначенную для защиты от фишинговых атак, вредоносных ссылок в письмах и посещения скомпрометированных сайтов.

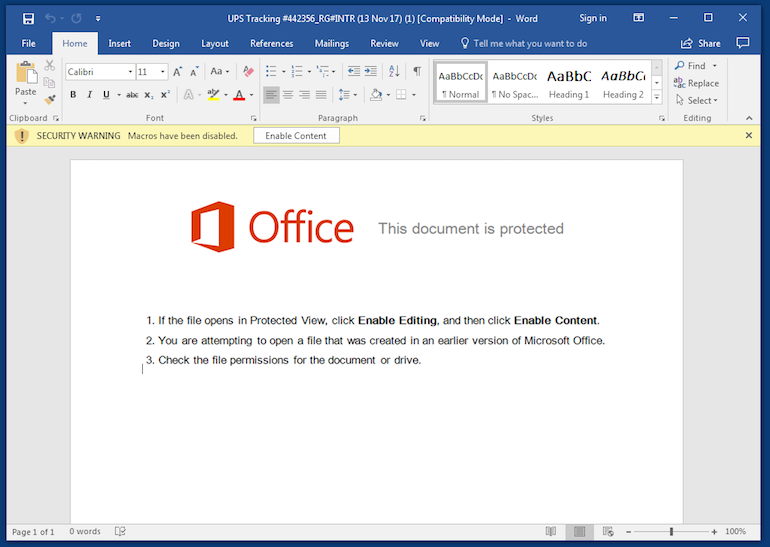
Вредоносная ссылка была обнаружена исследователем из Парижа, использующим псевдоним Benkow. Эта ссылка перенаправляла пользователей на вредоносный документ Word через домен «cp.mcafee.com».

Те, кто скачали и открыли этот документ, заразили свои компьютеры вредоносной программой Emotet.

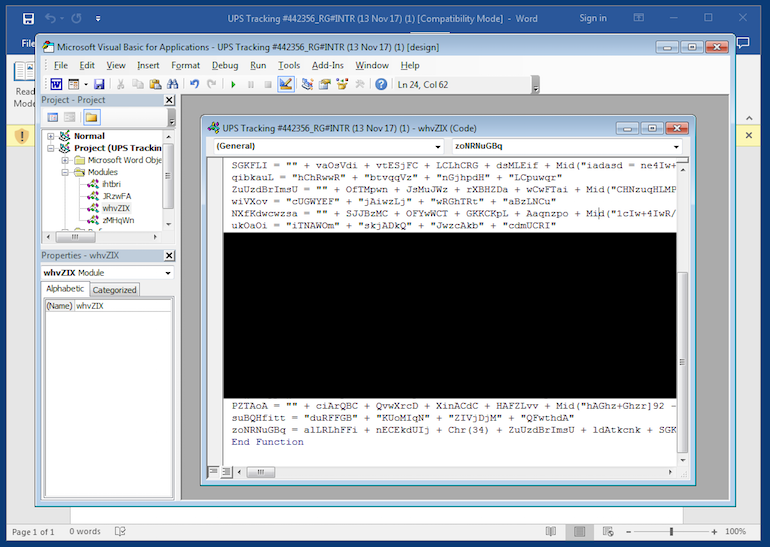
«Emotet распространяется через взломанные сайты, на которых размещен документ Word. Открыв его и разрешив макросы, пользователь бессознательно инициирует загрузку бинарного файла Emotet», — говорит Джером Сегура (Jerome Segura), ведущий аналитик Malwarebytes.

После того, как Emotet попадает на компьютер, он отправляет в командный центр конфиденциальные данные, например, пароли, сохраненные в браузерах и почтовых клиентах. Затем эти данные используются для взлома аккаунтов.

McAfee утверждает, что в настоящее время этот инцидент тщательно расследуется, услуга McAfee ClickProtect продолжает функционировать.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru