



Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID, обнаруженный IBM X-Force, копирует своим кодом другой троян – Pony. К такому выводу пришли эксперты Intezer, проанализировавшие вредоносную составляющую IcedID.

Ранее мы писали об обнаружении банковского трояна IcedID, обладающего некоторыми продвинутыми функциями, которые выделяют его на фоне других банковских троянов.

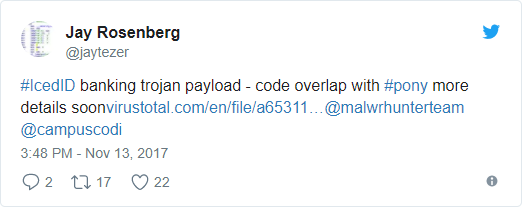
В свою очередь, Pony был детально описан в отчете Proofpoint. Теперь же Джей Розенберг, аналитик Intezer, опубликовал твит, в котором утверждает, что код пэйлоада IcedID пересекается с кодом Pony. Также в этом твите эксперт приводит ссылку на VirusTotal, где отчетливо отражен процент детектирования Pony различными антивирусными продуктами.

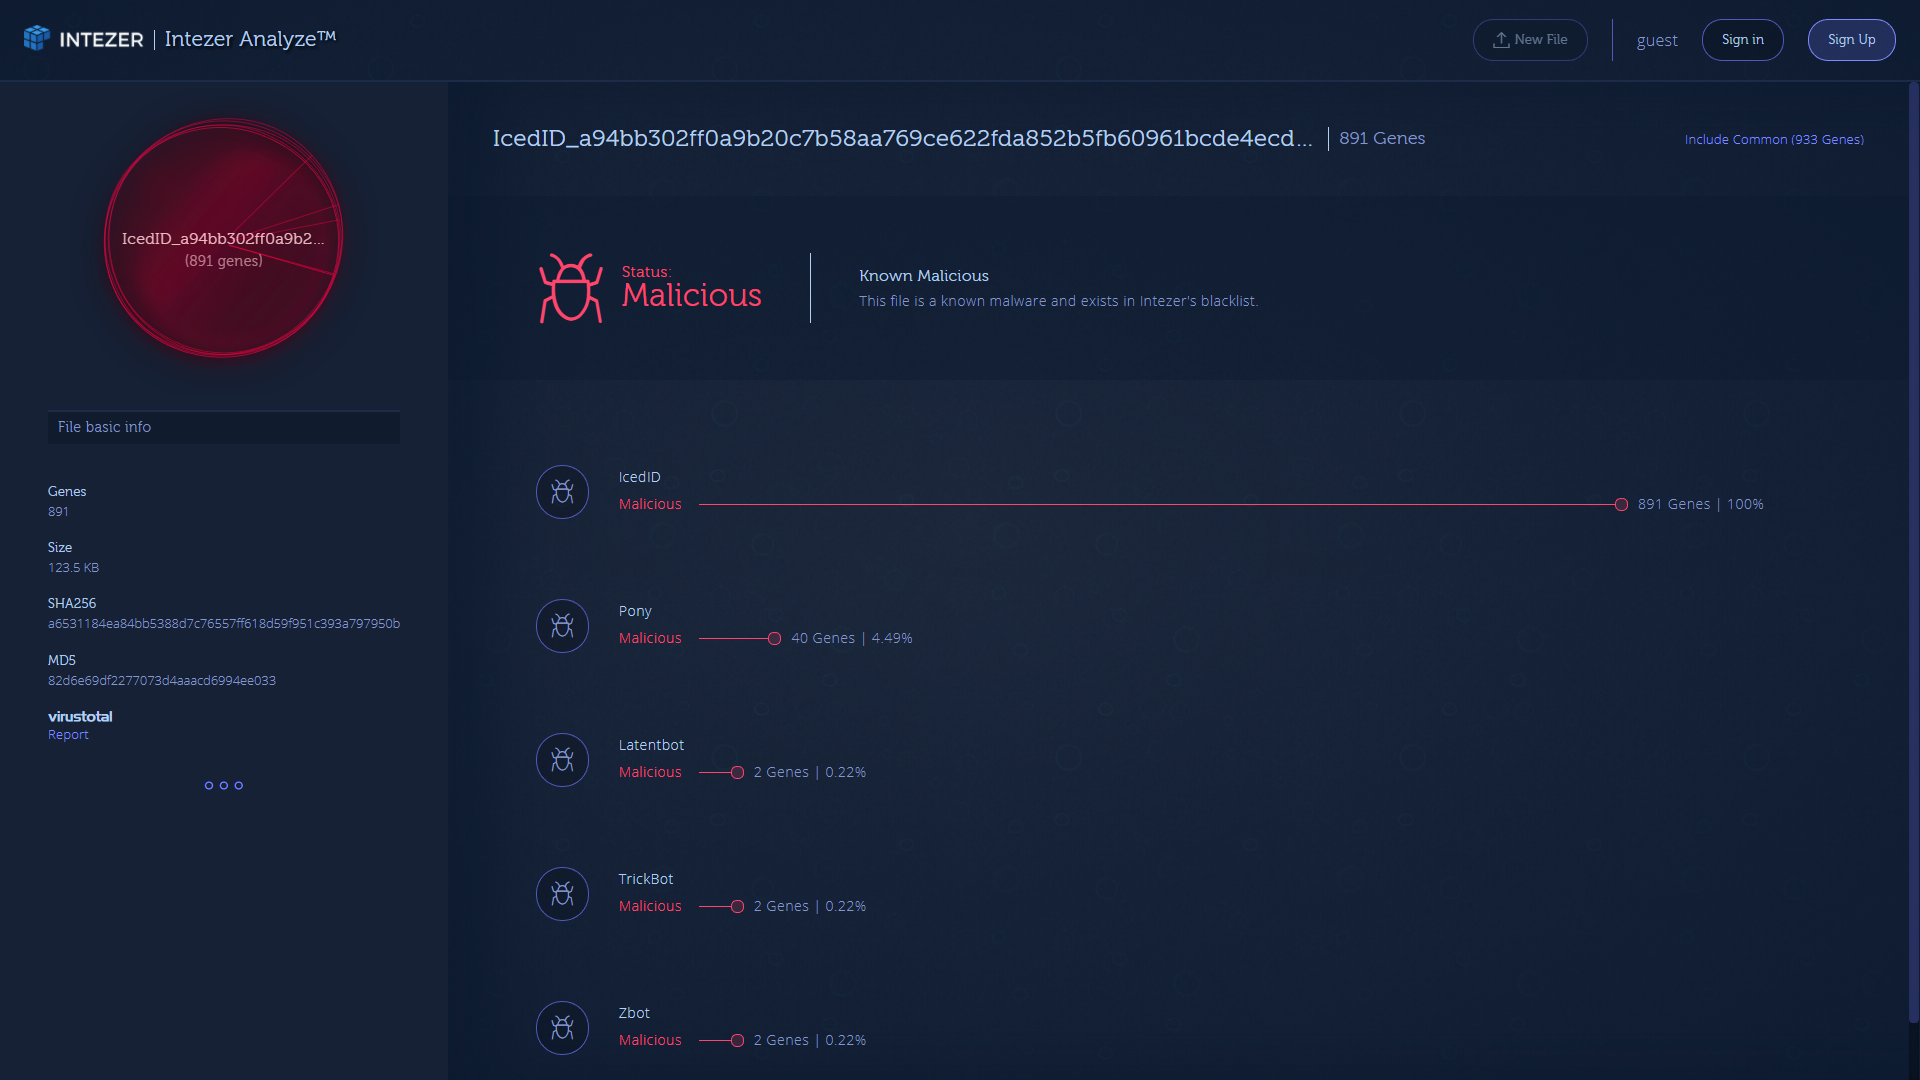
Воспользовавшись функцией сравнения вредоносов с соответствующими образцами Pony, эксперты получили следующую картину:

Из этого результата уже можно сделать вывод, что эти вредоносы очень схожи, что, по сути, не удивительно, учитывая, что исходный код Pony общедоступен.

Эксперты даже указывают версию Pony, которая использовалась создателями IcedID - Pony 2.0, так как в исходном коде Pony 1.9 мы не видим вызовов DecipherList, который отвечает за дешифрование строк.

Другие общие с Pony функции включают:

  • OutlookExport
  • OutlookReadPSItemValue
  • OutlookScanPasswords
  • OutlookScanProfiles
  • PocomailScanReg
  • IncrediMailScanReg
  • CRC32Update
  • CommonCryptUnprotectData
  • MapFile
  • PonyStrCat
  • PonyStrCatFreeArg1
  • DecipherList
  • UnicodeToAnsiLen
  • FileExists
  • StreamUpdateModuleLen
  • StreamWriteModuleHeader
Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru