



Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID, обнаруженный IBM X-Force, копирует своим кодом другой троян – Pony. К такому выводу пришли эксперты Intezer, проанализировавшие вредоносную составляющую IcedID.

Ранее мы писали об обнаружении банковского трояна IcedID, обладающего некоторыми продвинутыми функциями, которые выделяют его на фоне других банковских троянов.

В свою очередь, Pony был детально описан в отчете Proofpoint. Теперь же Джей Розенберг, аналитик Intezer, опубликовал твит, в котором утверждает, что код пэйлоада IcedID пересекается с кодом Pony. Также в этом твите эксперт приводит ссылку на VirusTotal, где отчетливо отражен процент детектирования Pony различными антивирусными продуктами.

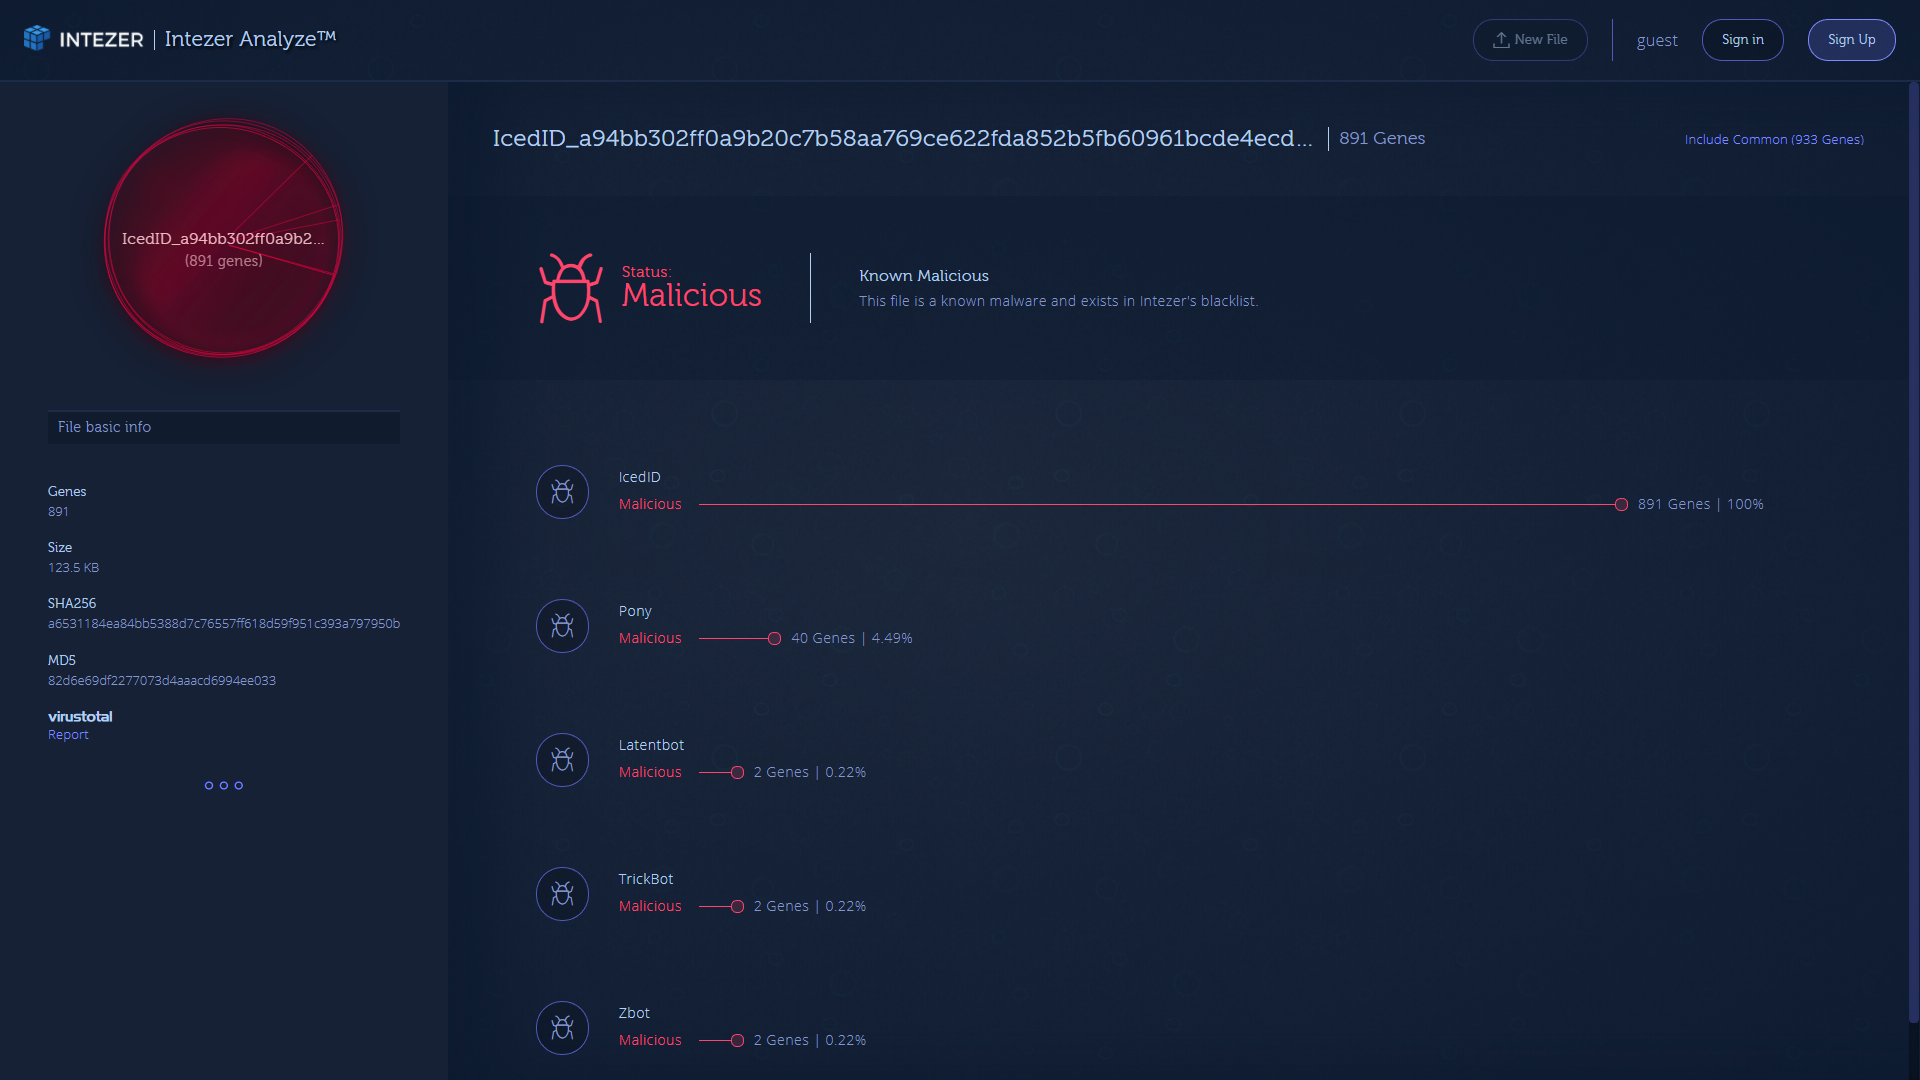
Воспользовавшись функцией сравнения вредоносов с соответствующими образцами Pony, эксперты получили следующую картину:

Из этого результата уже можно сделать вывод, что эти вредоносы очень схожи, что, по сути, не удивительно, учитывая, что исходный код Pony общедоступен.

Эксперты даже указывают версию Pony, которая использовалась создателями IcedID - Pony 2.0, так как в исходном коде Pony 1.9 мы не видим вызовов DecipherList, который отвечает за дешифрование строк.

Другие общие с Pony функции включают:

  • OutlookExport
  • OutlookReadPSItemValue
  • OutlookScanPasswords
  • OutlookScanProfiles
  • PocomailScanReg
  • IncrediMailScanReg
  • CRC32Update
  • CommonCryptUnprotectData
  • MapFile
  • PonyStrCat
  • PonyStrCatFreeArg1
  • DecipherList
  • UnicodeToAnsiLen
  • FileExists
  • StreamUpdateModuleLen
  • StreamWriteModuleHeader
Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru