



Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Виллем де Грут (Willem de Groot), независимый исследователь по безопасности, отметил почти 2500 сайтов, активно использующих код для добычи криптовалюты в браузерах ничего не подозревающих посетителей.

Эксперт убежден, что на всех 2449 сайтах, за которыми он наблюдал, есть устаревшее программное обеспечение с известными уязвимостями, которые были использованы злоумышленниками. Специалист утверждает, что внедренный на сайты код использует ЦП посетителей для майнинга криптовалюты Monero.

Интересно, что около 80 процентов этих сайтов также содержат другие типы вредоносных программ, которые могут красть информацию платежных карт посетителей.

«Видимо, киберпреступники выжимают каждую копейку из скомпрометированных сайтов», - сказал он.

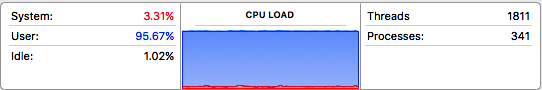
Одним из пострадавших сайтов является shop.subaru.com.au. После посещения этого сайта эксперт обнаружил, что потреблялось около 95 процентов ресурсов процессора. После закрытия этого сайта нагрузка на процессор упала до 9 процентов.

Эксперт считает, что во всем виноват Coinhive.com, предоставляющий простой в использовании программный интерфейс, который может использовать любой веб-сайт, чтобы превратить компьютеры посетителей в средства добычи криптовалюты.

Виллем де Грут отметил, что около 85 процентов от 2449 сайтов, отслеживаемых им, генерируют валюту от имени двух учетных записей Coinhive. Это наталкивает на мысль об активно действующей группировке.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru