



Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Виллем де Грут (Willem de Groot), независимый исследователь по безопасности, отметил почти 2500 сайтов, активно использующих код для добычи криптовалюты в браузерах ничего не подозревающих посетителей.

Эксперт убежден, что на всех 2449 сайтах, за которыми он наблюдал, есть устаревшее программное обеспечение с известными уязвимостями, которые были использованы злоумышленниками. Специалист утверждает, что внедренный на сайты код использует ЦП посетителей для майнинга криптовалюты Monero.

Интересно, что около 80 процентов этих сайтов также содержат другие типы вредоносных программ, которые могут красть информацию платежных карт посетителей.

«Видимо, киберпреступники выжимают каждую копейку из скомпрометированных сайтов», - сказал он.

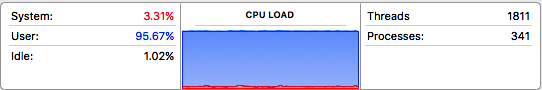
Одним из пострадавших сайтов является shop.subaru.com.au. После посещения этого сайта эксперт обнаружил, что потреблялось около 95 процентов ресурсов процессора. После закрытия этого сайта нагрузка на процессор упала до 9 процентов.

Эксперт считает, что во всем виноват Coinhive.com, предоставляющий простой в использовании программный интерфейс, который может использовать любой веб-сайт, чтобы превратить компьютеры посетителей в средства добычи криптовалюты.

Виллем де Грут отметил, что около 85 процентов от 2449 сайтов, отслеживаемых им, генерируют валюту от имени двух учетных записей Coinhive. Это наталкивает на мысль об активно действующей группировке.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru