



Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Google планирует добавить новые функции безопасности в свой браузер Chrome. Их основной целью будет защита пользователей от скрытого перенаправления на сторонние URL-адреса. Также отмечается, что одна из этих функций будет способна остановить вредоносную рекламную кампанию.

Самая важная из этих функций появится в Chrome 64, релиз которого запланирован на конец января 2018 года. Начиная с версии 64, браузер будет блокировать попытки перенаправления, осуществляемые внутри тега iframe, встроенного в страницу сайта.

Обычно iframe используется в рекламных кампаниях, где размещенный внутри тега код JavaScript перенаправляет пользователей на вредоносные сайты. Блокируя эти перенавправления внутри iframe, Chrome нанесет серьезный удар по вредоносным рекламным кампаниям.

Гари Уорнер (Gary Warner), директор по исследованиям в области компьютерной криминалистики, считает, что вредоносная реклама является основным вектором распространения вредоносных программ. Следовательно, меры, принятые Google серьезно помогут пользователям браузера Chrome предотвратить заражение таким способом.

«К сожалению, в качестве побочного эффекта мы можем столкнуться с увеличением инцидентов со взломом сайтов», - добавил Уорнер.

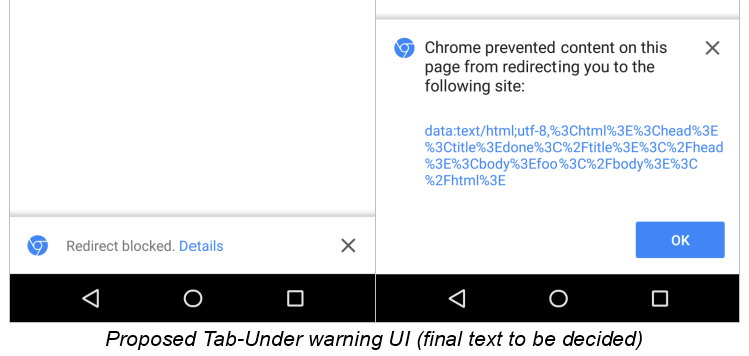
Еще одна функция безопасности призвана блокировать вредоносное поведение типа «tab-under».

Tab-under - это относительно новый термин, описывающий поведение веб-страницы, открывающей ссылки в новой вкладке, при этом перенаправляя старую вкладку на новый URL-адрес. Tab-under также используется злоумышленниками, главным образом потому, что этот метод способен обойти встроенный блокировщик всплывающих окон Chrome.

Эта функция будет доступна с выходом Chrome 65, который компания планирует выпустить в начале марта 2018 года.

Последняя функция, о которой стоит упомянуть, получила имя Abusive Experiences Report – представляет собой черный список сайтов, которые используют вводящие в заблуждение элементы интерфейса.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru