



Microsoft выпустила стандарты для защищенных устройств на Windows 10

Microsoft выпустила стандарты для защищенных устройств на Windows 10

Microsoft выпустила стандарты для защищенных устройств на Windows 10

Вчера Microsoft опубликовала новые стандарты, которым должны следовать потребители, если они хотят иметь высокозащищенное устройство на Windows 10. Эти стандарты диктуют тип аппаратного обеспечения, который должен быть включен в систему, и особенности встроенного программного обеспечения.

Стандарты для аппаратного обеспечения разбиты на 6 категорий: процессор, архитектура процессора, виртуализация, доверенные модули платформы (TPM), верификация загрузки платформы и оперативная память.

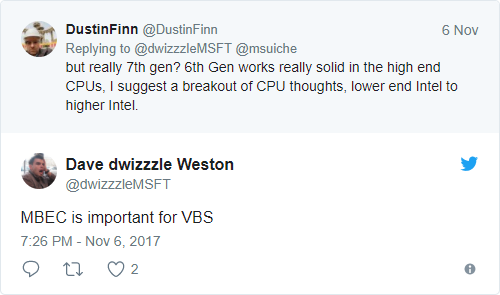
Microsoft рекомендует пользователям использовать процессоры Intel и AMD 7-го поколения, объясняя  это тем, что процессоры 7-го поколения имеют режим MBEC, который обеспечивает дополнительную безопасность ядра.

Требование к архитектуре процессора состоит в том, что должен использоваться 64-разрядный процессор, чтобы Windows могла воспользоваться преимуществами VBS (безопасность на основе виртуализации).

Другим рекомендуемым компонентом является Trusted Platform Module (TPM) - спецификация, описывающая криптопроцессор, в котором хранятся криптографические ключи для защиты информации.

Верификация загрузки платформы (platform boot verification) также рекомендуется к использованию, так как она не позволяет злоумышленникам загружать вредоносную или взломанную прошивку на компьютер.

Что касается оперативной памяти, то Microsoft говорит о минимум 8 Гб.

Также ожидается, что прошивка компьютера будет соответствовать определенным требованиям:

  • Системы должны иметь прошивку, которая обеспечивает Unified Extension Firmware Interface (UEFI) версии 2.4 или новее.
  • Системы должны иметь прошивку, которая реализует UEFI Class 2 или UEFI Class 3.
  • Все драйвера в комплекте должны быть совместимы с Hypervisor-based Code Integrity (HVCI).
  • Прошивка системы должна поддерживать UEFI Secure Boot.

К сожалению, большинство компьютеров не будут полностью соответствовать этим стандартам, так как в них нет модуля TPM. Так что здесь нужно обращать внимание на материнскую плату, которая должна содержать TPM-сокет.

На самом деле, как подсчитал эксперт, собрать компьютер, полностью соответствующий требованиям Microsoft, будет не так дорого - 499 долларов США.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru