



Сайт платных трансляций UFC майнит Monero за счет пользователей

Сайт платных трансляций UFC майнит Monero за счет пользователей

Сайт платных трансляций UFC майнит Monero за счет пользователей

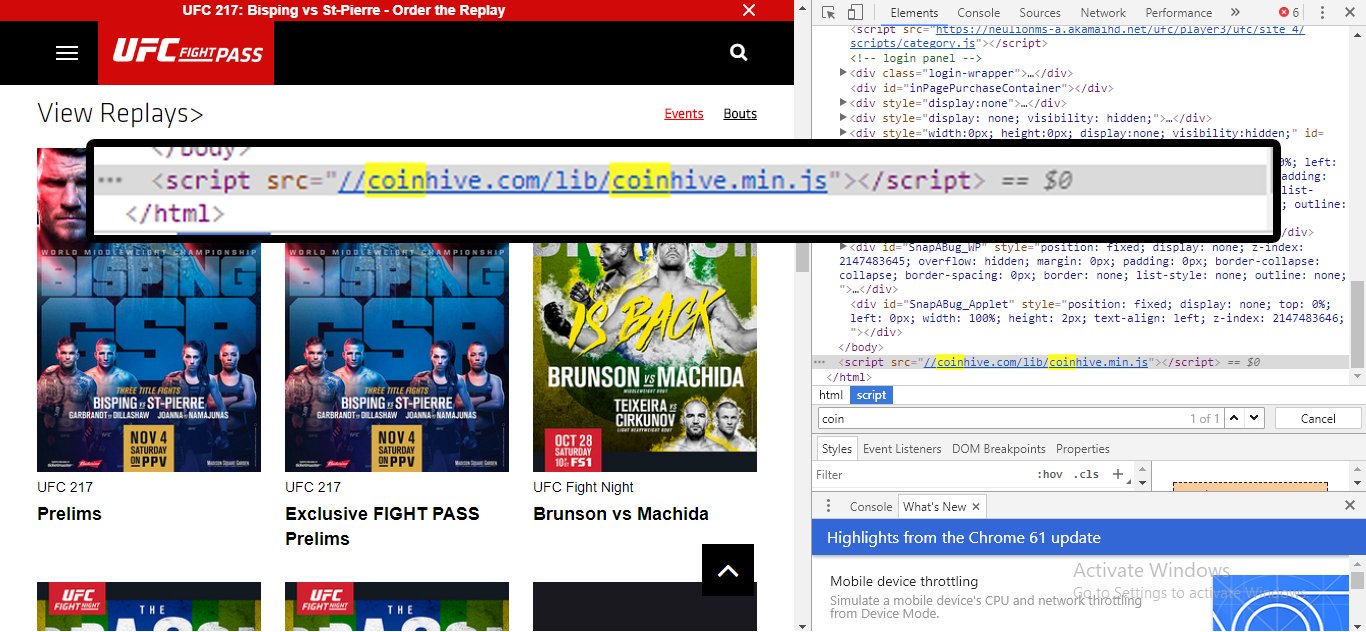
Еще один сайт попался на майнинге криптовалюты - ufc.tv (принадлежащий Ultimate Fighting Championship), транслирующий поединки по смешанным единоборствам, использовал JavaScript от Coin Hive для добычи Monero.

Этот факт возмутил многих по той простой причине, что пользователи платят немалые деньги, чтобы смотреть бои на этом сайте по схеме pay-per-view.

Такой интересный способ эксплуатации своих поклонников был замечен пользователем в тот момент, когда антивирус Avast заблокировал код на вышеназванном сайте. Исследование кода веб-страницы показало наличие скрипта Coin Hive. Никаких предупреждений об операции добычи криптовалюты, естественно, не выводилось.

«Я обратил на этой внимание, потому что антивирус продолжал блокировать соединение с ufc.tv. Насколько мне известно, это не причинит вреда моему компьютеру, но размещать такой код в сервисе, за которой мы платим – поступок странный», - объясняет пользователь.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru