



Банковский троян Zeus теперь подменяет поисковую выдачу Google

Банковский троян Zeus теперь подменяет поисковую выдачу Google

Банковский троян Zeus теперь подменяет поисковую выдачу Google

Исследователи Cisco Talos проанализировали образец банковского трояна Zeus Panda, отличительной чертой которого является использование SEO для внедрения своих злонамеренных ссылок в поисковую выдачу по ключевым словам, связанным с банковским сектором.

Эксперты отмечают, что это довольно необычный механизм распространения вредоносной программы, позволяющий киберпреступникам быстро получить учетные данные, информацию о банковских услугах и кредитных карточках пользователей.

«Это еще один пример того, как злоумышленники регулярно совершенствуют свои методы. В этих условиях организациям и обычным пользователям крайне важно быть в курсе таких вредоносных техник, чтобы обеспечить надлежащую защиту», - пишет Cisco.

Первоначальный вектор, используемый злоумышленниками в этой кампании, опирается на определенный набор ключевых слов, которые, предположительно, будут задействованы потенциальными целями. Благодаря уязвимым веб-серверам, киберпреступники смогли обеспечить выдачу своих ссылок на довольно высоких позициях в таких поисковиках, как Google. Это увеличивает риск того, что потенциальные жертвы перейдут по таким ссылкам.

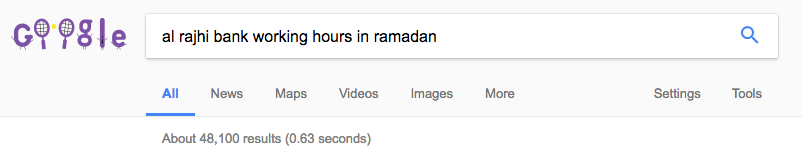
На скриншоте ниже приведен пример ключевых слов, которые взяли в оборот злоумышленники:

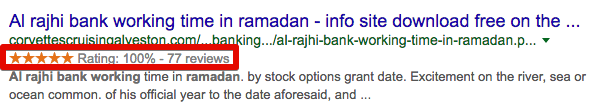
В большинстве случаев злоумышленникам удавалось отображать свои ссылки несколько раз на одной странице. Образец вредоносных результатов, возвращаемых Google, приведен на рисунке ниже:

Используя скомпрометированные бизнес-сайты, получившие положительные рейтинги, киберпреступники смогли сделать свои ссылки в поисковой выдаче легитимными.

Атакующие нацелились на многочисленные группы ключевых слов, большинство из которых были привязаны к банковской или финансовой информации. Вот некоторые примеры:

  • "nordea sweden bank account number"
  • "al rajhi bank working hours during ramadan"
  • "how many digits in karur vysya bank account number"
  • "free online books for bank clerk exam"
  • "how to cancel a cheque commonwealth bank"
  • "salary slip format in excel with formula free download"
  • "bank of baroda account balance check"
  • "bank guarantee format mt760"
  • "free online books for bank clerk exam"
  • "sbi bank recurring deposit form"
  • "axis bank mobile banking download link"

По вредоносным ссылкам пользователей ожидает новая версия банковского трояна Zeus Panda, похищающего учетные данные. В этой версии хакеры улучшили защиту от обнаружения и оснастили вредоноса другими более совершенными функциями.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru