



Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery, самой популярной библиотеки JavaScript, используемой миллионами сайтов, был взломан неизвестными хакерами, использующими псевдонимы «str0ng» и «n3tr1x».

Блог работает на движке WordPress, в свою очередь являющимся самой популярной системой управления контентом (CMS). На данный момент нет доказательств того, что сервер, на котором располагается blog.jquery.com, был также взломан.

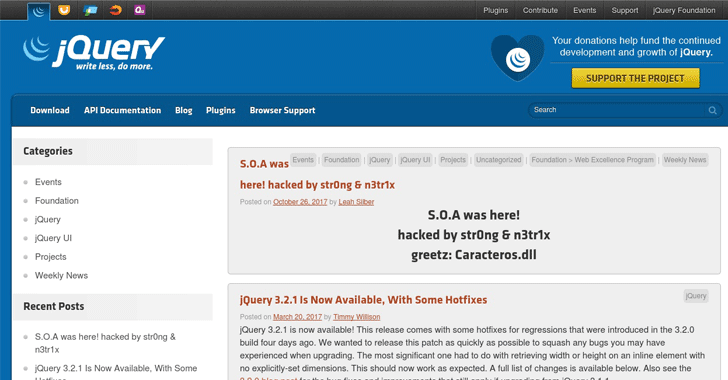
Хакеры провели дефейс сайта, оставив небольшое послание, со скриншотом которого можно ознакомиться на картинке ниже:

Взломанный URL-адрес имел вид http://blog.jquery.com/2017/10/26/hacked/ (сейчас удалено).

Поскольку вышеупомянутое сообщение в блоге было опубликовано под именем Лии Силбер (Leah Silber), члена команды jQuery, эксперты предполагают, что его учетная запись была скомпрометирована благодаря просочившимся в последнее время утечкам.

Другой вариант – хакеры использовали уязвимость в коде Wordpress, либо на сервере. Команда jQuery немедленно удалила сообщение, созданное хакерами, однако пока никаких комментариев не дала.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru