



Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery взломан, проведен дефейс

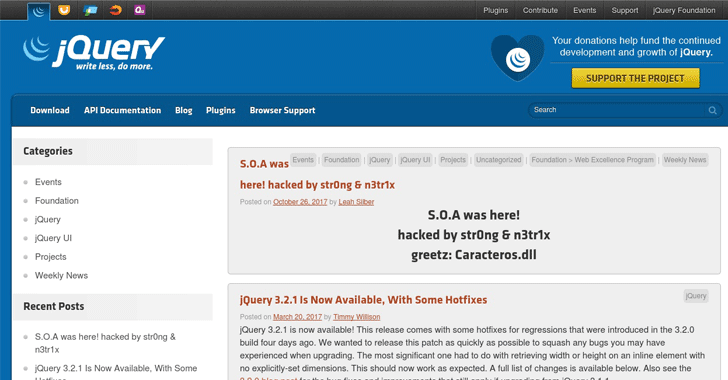
Официальный блог jQuery, самой популярной библиотеки JavaScript, используемой миллионами сайтов, был взломан неизвестными хакерами, использующими псевдонимы «str0ng» и «n3tr1x».

Блог работает на движке WordPress, в свою очередь являющимся самой популярной системой управления контентом (CMS). На данный момент нет доказательств того, что сервер, на котором располагается blog.jquery.com, был также взломан.

Хакеры провели дефейс сайта, оставив небольшое послание, со скриншотом которого можно ознакомиться на картинке ниже:

Взломанный URL-адрес имел вид http://blog.jquery.com/2017/10/26/hacked/ (сейчас удалено).

Поскольку вышеупомянутое сообщение в блоге было опубликовано под именем Лии Силбер (Leah Silber), члена команды jQuery, эксперты предполагают, что его учетная запись была скомпрометирована благодаря просочившимся в последнее время утечкам.

Другой вариант – хакеры использовали уязвимость в коде Wordpress, либо на сервере. Команда jQuery немедленно удалила сообщение, созданное хакерами, однако пока никаких комментариев не дала.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru