



В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

Популярную серию космических спутников связи Сатком (англ. Satcom) затрагивают две серьезные уязвимости – скрытый бэкдор с полным доступом к системным привилегиям и SQL-инъекция в форме входа. Бреши влияют на систему AmosConnect 8, разработанную компанией Stratos Global.

Об этих уязвимостях стало доступно благодаря отчету IOActive, но вряд ли стоит ждать исправлений, так как Stratos объявила об окончании поддержки AmosConnect 8.

«С 30 июня 2017 года мы прекращаем поддержку AmosConnect 8. AmosConnect 7 будет поддерживаться в качестве нашего основного продукта», - сказали в компании.

AtmosConnect 8 представляют собой системы SATCOM, специально предназначенные для работы на судах, нефтяных платформах и в других изолированных морских условиях. Система обеспечивает подключение к Интернету с помощью спутникового соединения. По сути, AtmosConnect 8 представляет собой защищенную паролем платформу, которую экипаж судна может использовать для доступа к интернет-услугам на борту.

Согласно отчету, на платформе AtmosConnect 8 имеется секретная учетная запись-бэкдор, которая обеспечивает полный доступ к платформе. Ее обнаружили исследователи в исходном коде AtmosConnect, наткнувшись на функцию под названием «authenticateBackdoorUser».

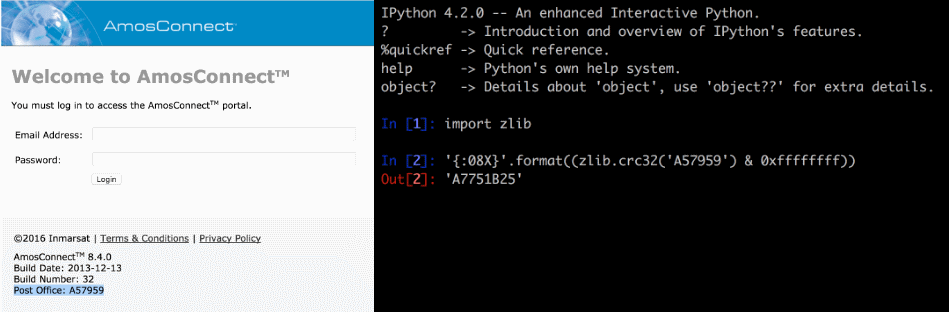
Исследовав код подробнее, эксперты пришли к выводу, что имя этой учетной записи уникально для каждого устройства, оно также является идентификатором «Post Office», отображенном на каждом экране входа в систему AtmosConnect 8.

Пароль формируется из этого идентификатора, каждый может вычислить его, просмотрев исходный код и обратившись к функции authenticateBackdoorUser.

Помимо бэкдора, на эту платформу также повлияла уязвимость SQL-инъекции в форме входа, которая позволяет злоумышленникам получить доступ к учетным данным, хранящимся во внутренней базе данных.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru