



В Google Play появились поддельные приложения для обмена криптовалют

В Google Play появились поддельные приложения для обмена криптовалют

В Google Play появились поддельные приложения для обмена криптовалют

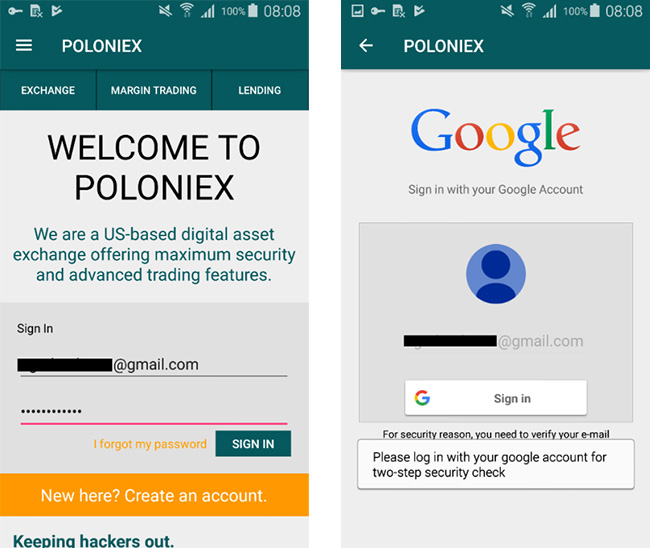
Специалисты компании ESET обнаружили в Google Play приложения, выдающие себя за популярную программу Poloniex, используемую для торговли криптовалютой. Для того, чтобы фишинговые программы не отличались от оригинальной Poloniex, злоумышленники скопировали интерфейс и логотип программы.  

На данный момент одну из программ уже установили порядка 5000 пользователей, вторую скачали около 500 раз.

Обе программы работают одинаково: после установки и запуска приложений, они запрашивают логин и пароль для доступа в аккаунт Poloniex. После ввода указанных данных, приходит запрос на доступ в аккаунт Google, под предлогом «двухфакторной аутентификации». Далее приложение присылает запрос на доступ к просмотру профиля пользователя, его писем и настройкам аккаунта. После получения разрешения, чтобы не вызывать лишних подозрений, программа перенаправляет пользователя на официальный сайт Poloniex.


«Получив доступ к счету Poloniex, злоумышленники способны выполнять любые операции с криптовалютой. Почту они используют для зачистки сообщений о несанкционированном доступе и проведенных сделках» - сообщают исследователи.

Пользователи, у которых счета Poloniex защищены двухфакторной аутентификацией, могут спать спокойно. За исключением тех, кто предоставил доступ к аккаунту Gmail, в этом случае нужно оперативно сменить пароли. Ну и конечно удалить фишинговые приложения. 

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru